Kubernetesロールの付与および回収
Overview
管理者は、ユーザーまたはユーザーグループにKubernetes APIアクセス権限を持つロール(Role)を付与または回収することができます。
Kubernetesロールの付与
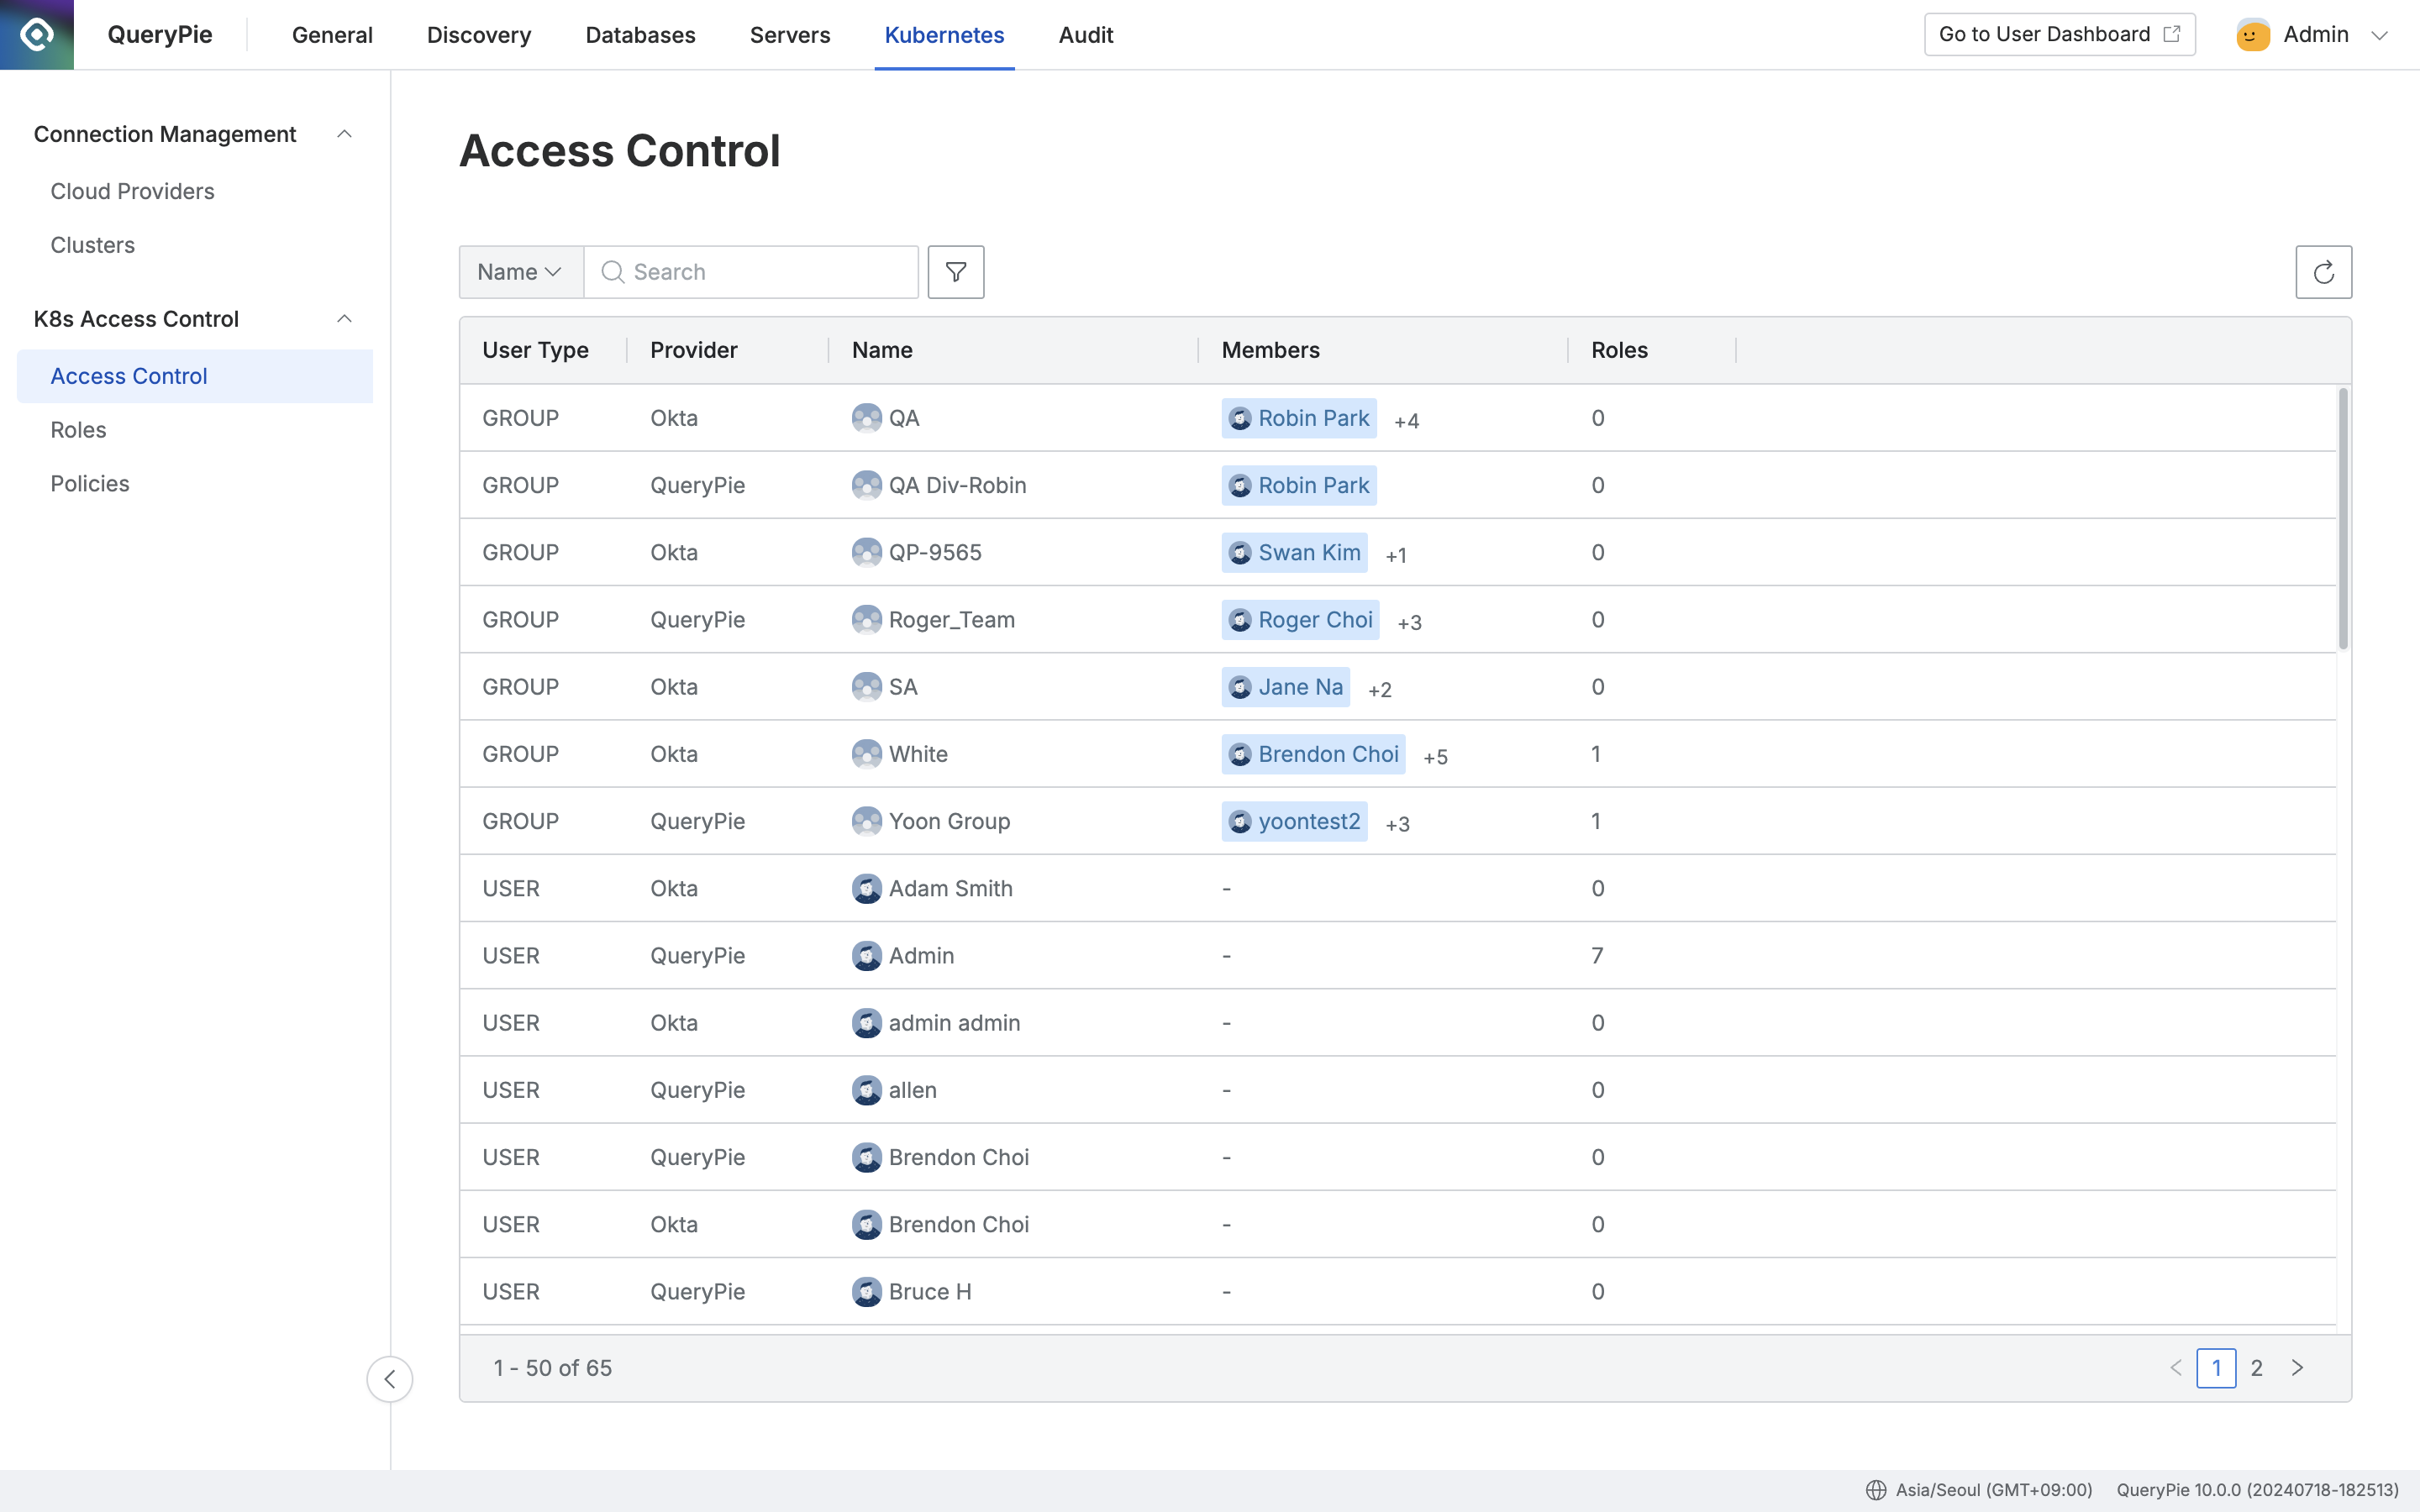
Administrator > Kubernetes > K8s Access Control > Access Control
- Administrator > Kubernetes > K8s Access Control > Access Control メニューに移動します。
- 権限を付与するユーザーまたはユーザーグループを選択して、詳細ページに移動します。
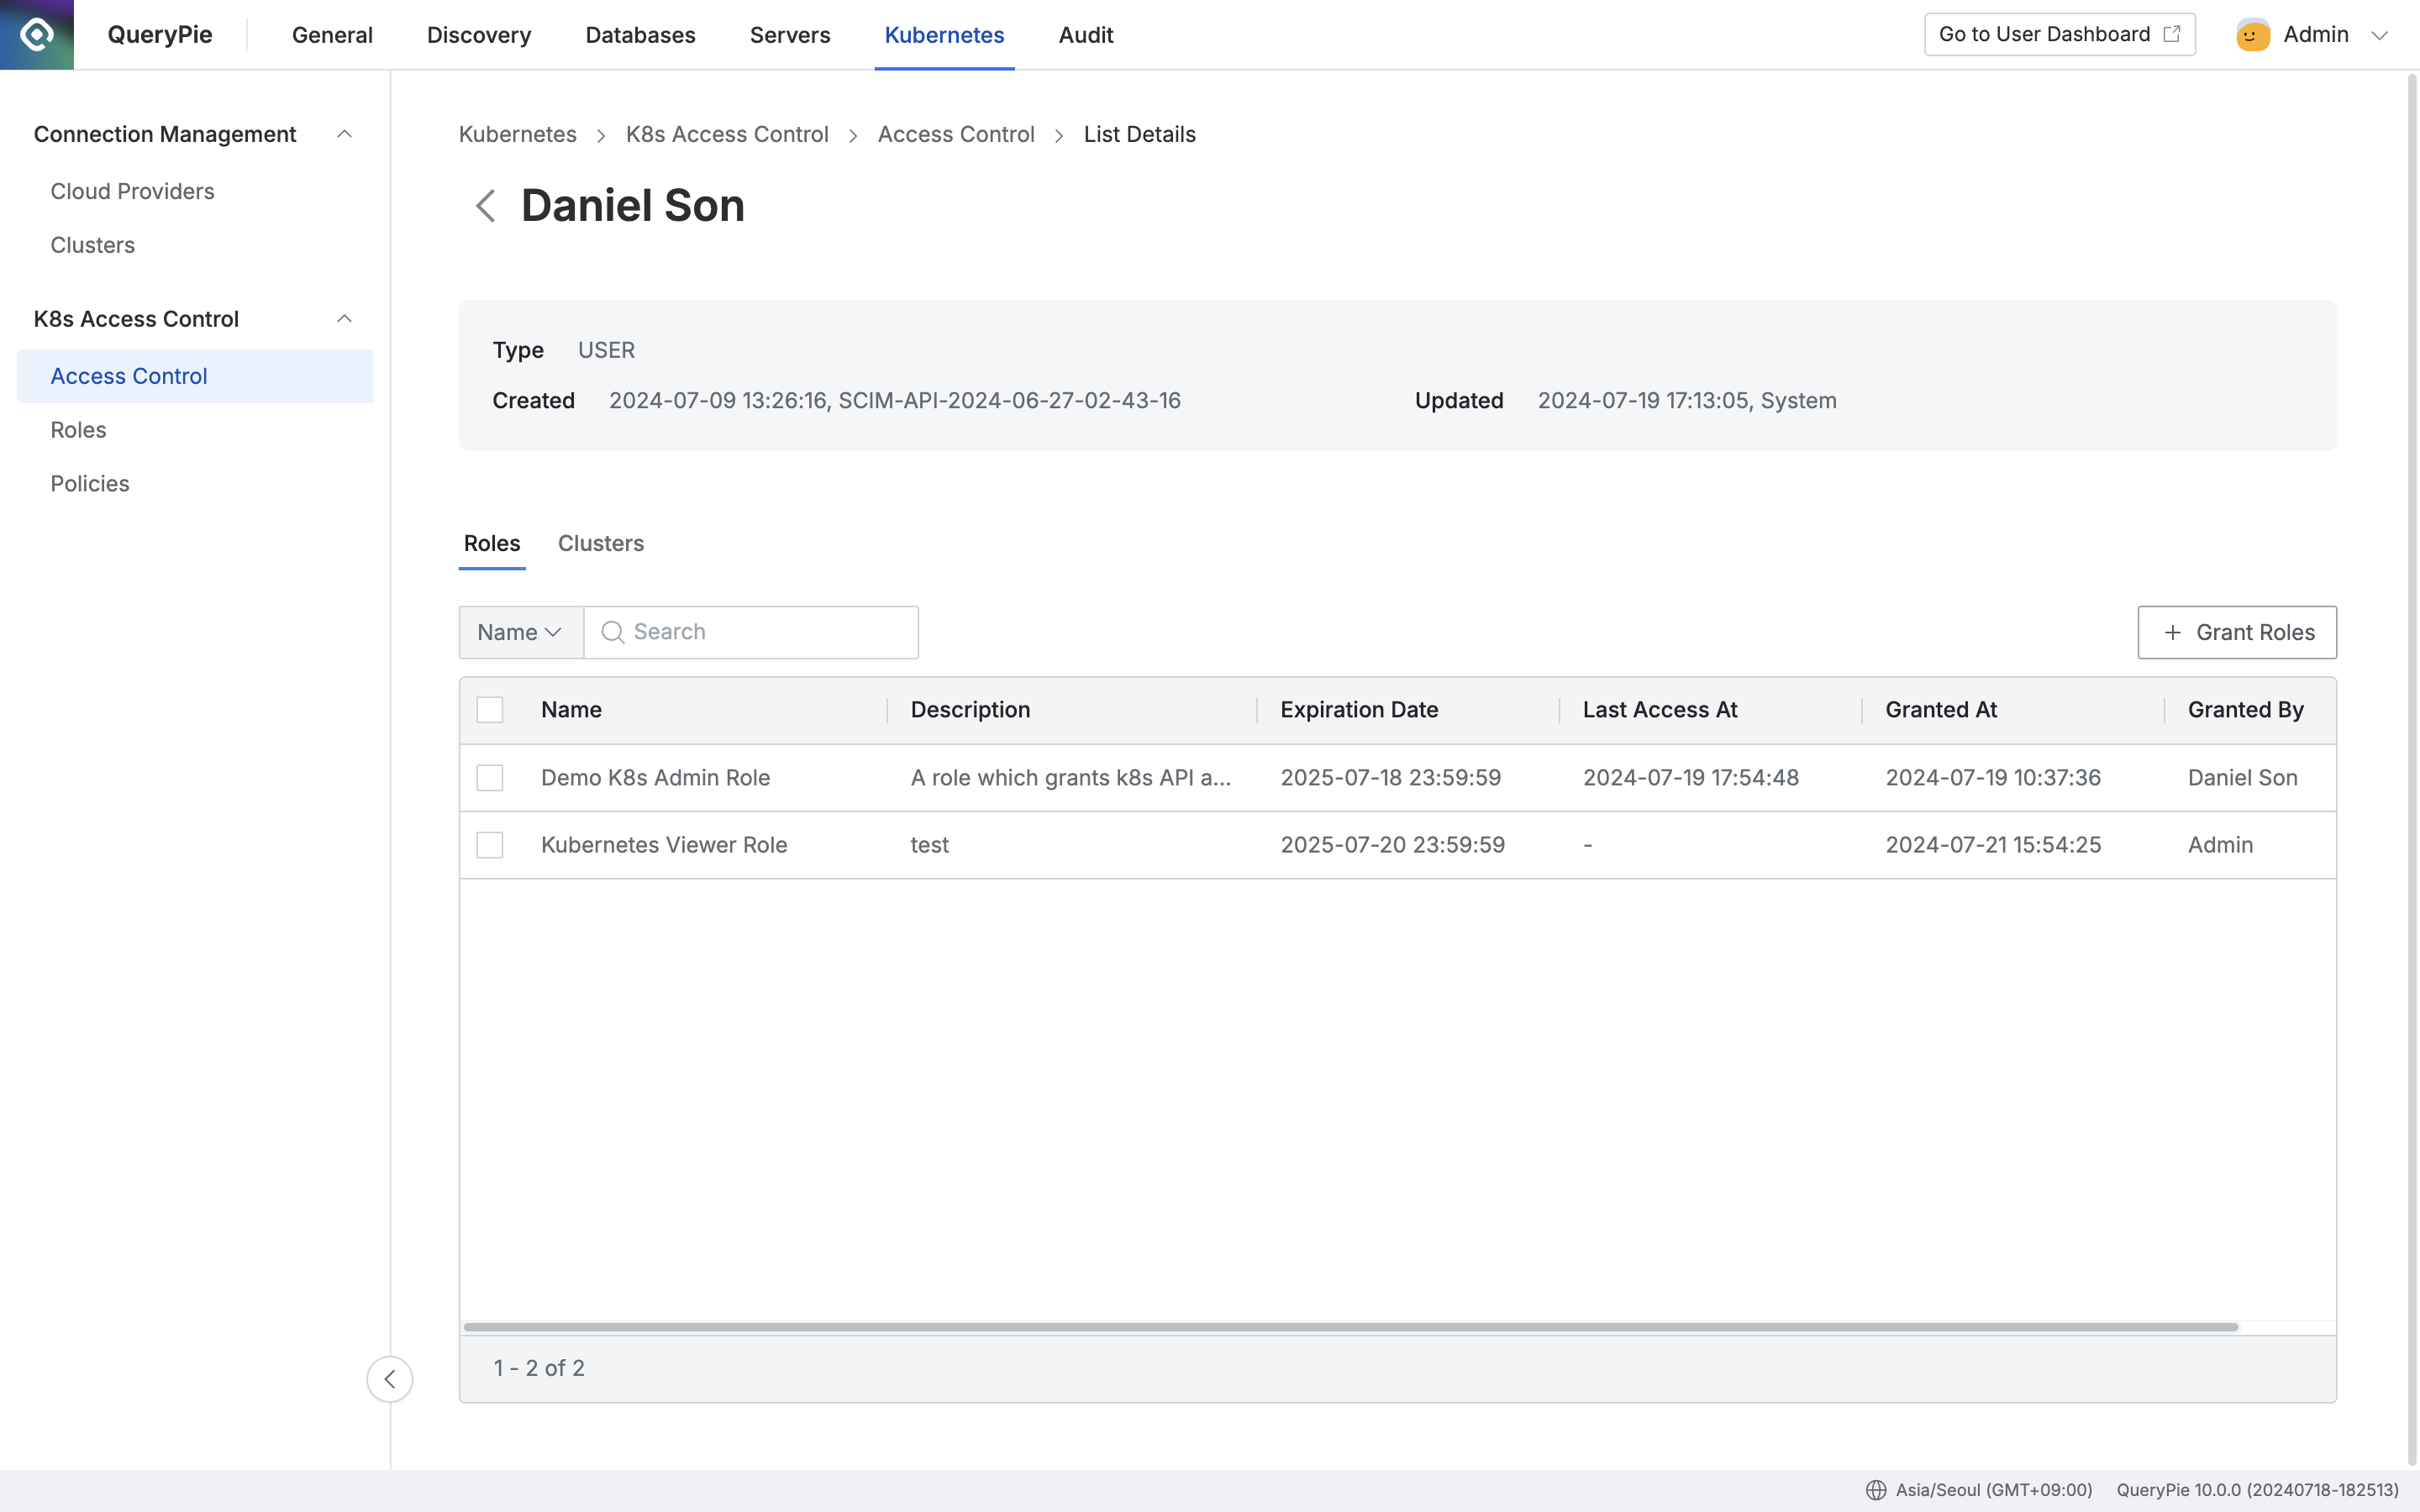
Administrator > Kubernetes > K8s Access Control > Access Control > List Details
- Rolesタブ右側の
+ Grant Rolesボタンをクリックして、付与するRoleの左側チェックボックスにチェックを入れ、有効期限を指定します。
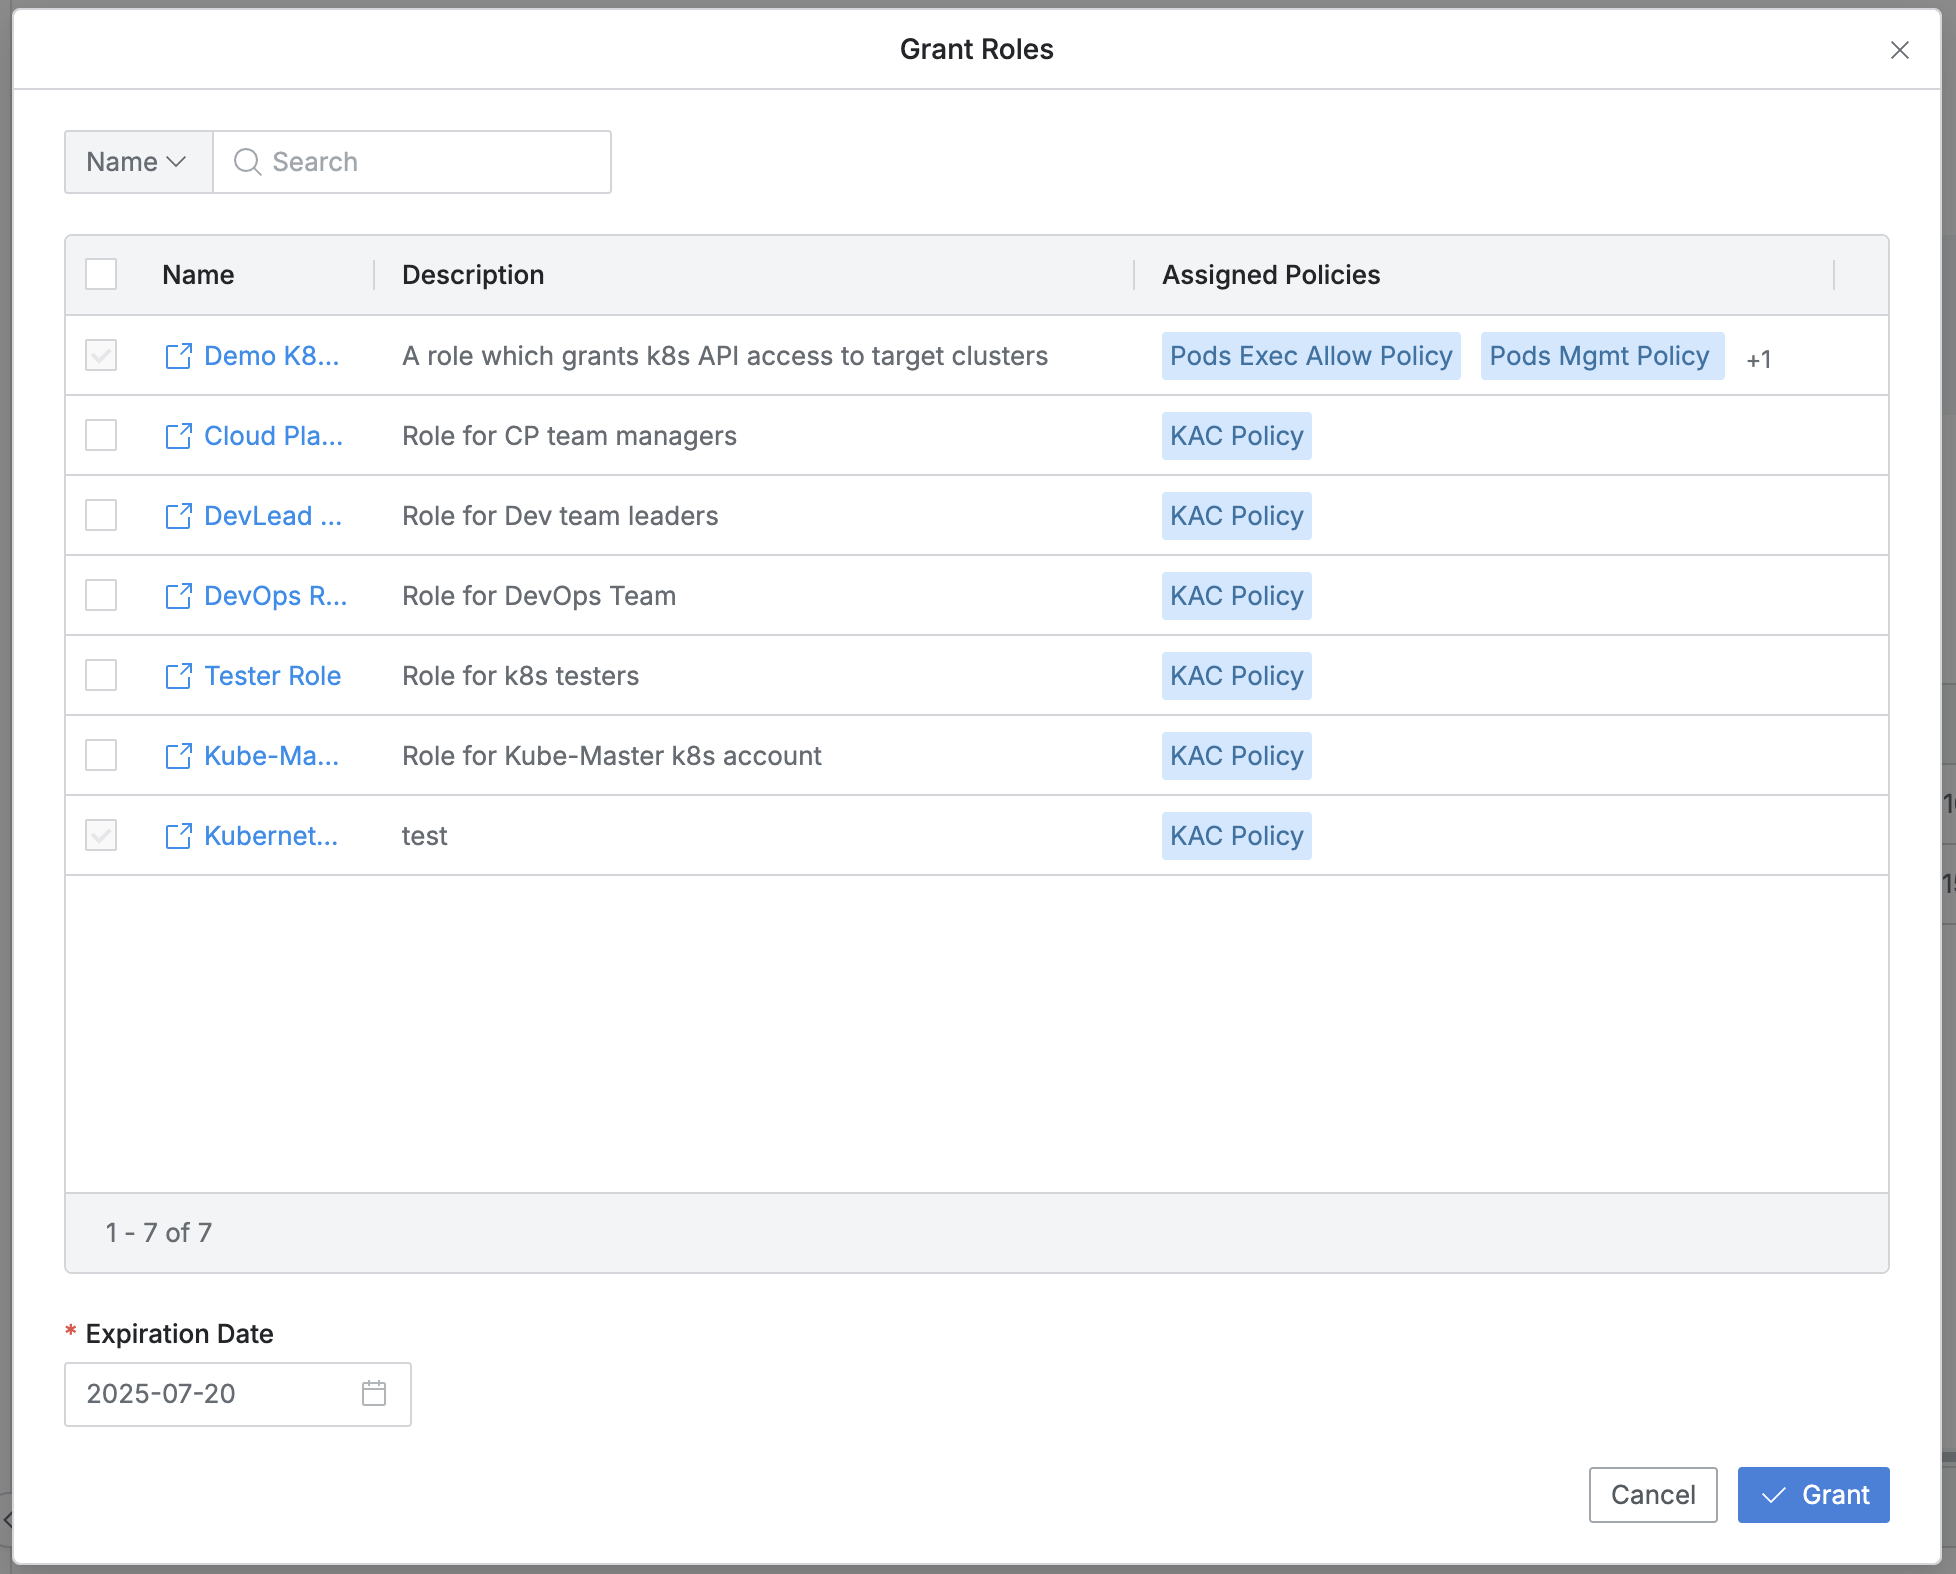
- Role名で検索できます。
- 既に割り当てられているロールはチェックボックスが無効化されます。
- リスト一覧には各ポリシーごとに以下の情報が表示されます:
- Name: Role名
- ロール情報を確認できる新しいウィンドウリンクが提供されます。
- Description: Roleの詳細説明
- Assigned Policies: 割り当てられているポリシーの一覧を表示
- Name: Role名
- Expiration Date: 有効期限を必須で指定します。
- デフォルトでは設定時点から1年後に設定され、最大1年までのみ設定可能です。
Grantボタンをクリックして、チェックした対象Roleを割り当てます。- (
Cancelボタンを押すと、該当モーダルを変更なしで閉じます。)
Kubernetesロールの回収
- Administrator > Kubernetes > K8s Access Control > Access Control メニューに移動します。
- 権限を回収するユーザーまたはユーザーグループを選択して、詳細ページに移動します。
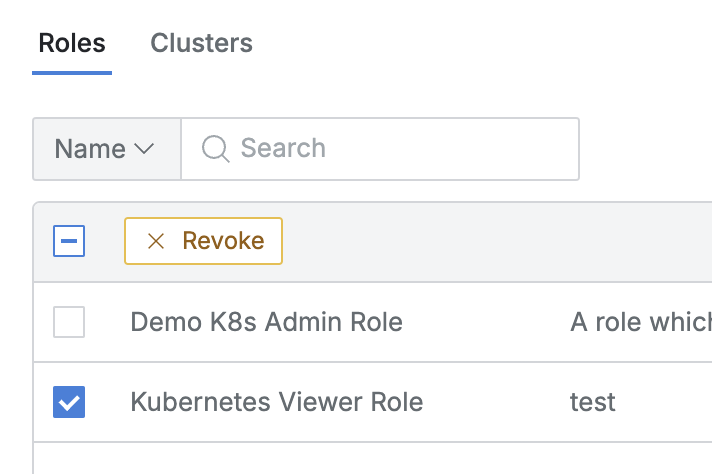
- Rolesタブで全選択または個別選択ボックスにチェックを入れると、カラムバーに表示される
Revokeボタンをクリックします。
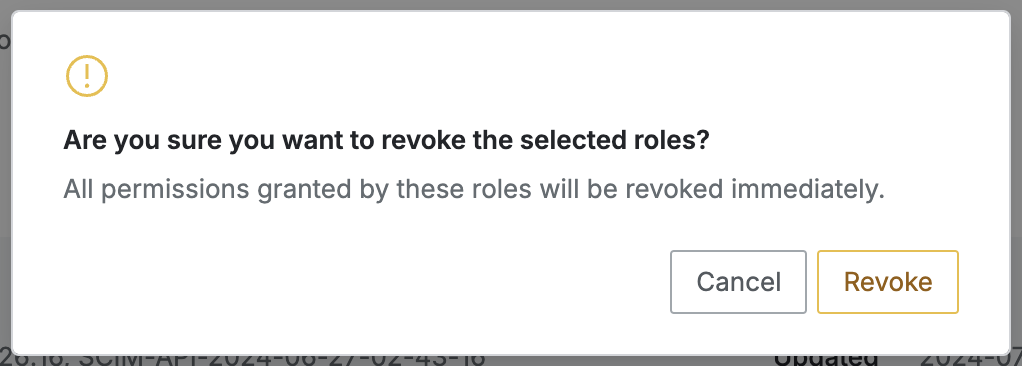
- 確認ダイアログで
Revokeボタンをクリックすると、選択したロールの権限がユーザー/グループから回収され、リストから削除されます。 - (
Cancelボタンをクリックすると、確認ダイアログのみ閉じます。)
Roleを回収すると、該当ロールでユーザーおよびグループに付与されていたすべてのアクセス権限が回収されます。
Last updated on