Kubernetesロールの設定
Overview
Kubernetesに対するユーザーアクセスを許可または制限するために、組織内のKubernetesロールに基づくロールベースアクセス制御(Role-Based Access Control, RBAC)を適用します。 ユーザーまたはユーザーグループに設定したRoleを付与できます。 Roleは複数のポリシーをまとめて単一のロールとして定義するために使用されます。
Roleポリシーの割り当て
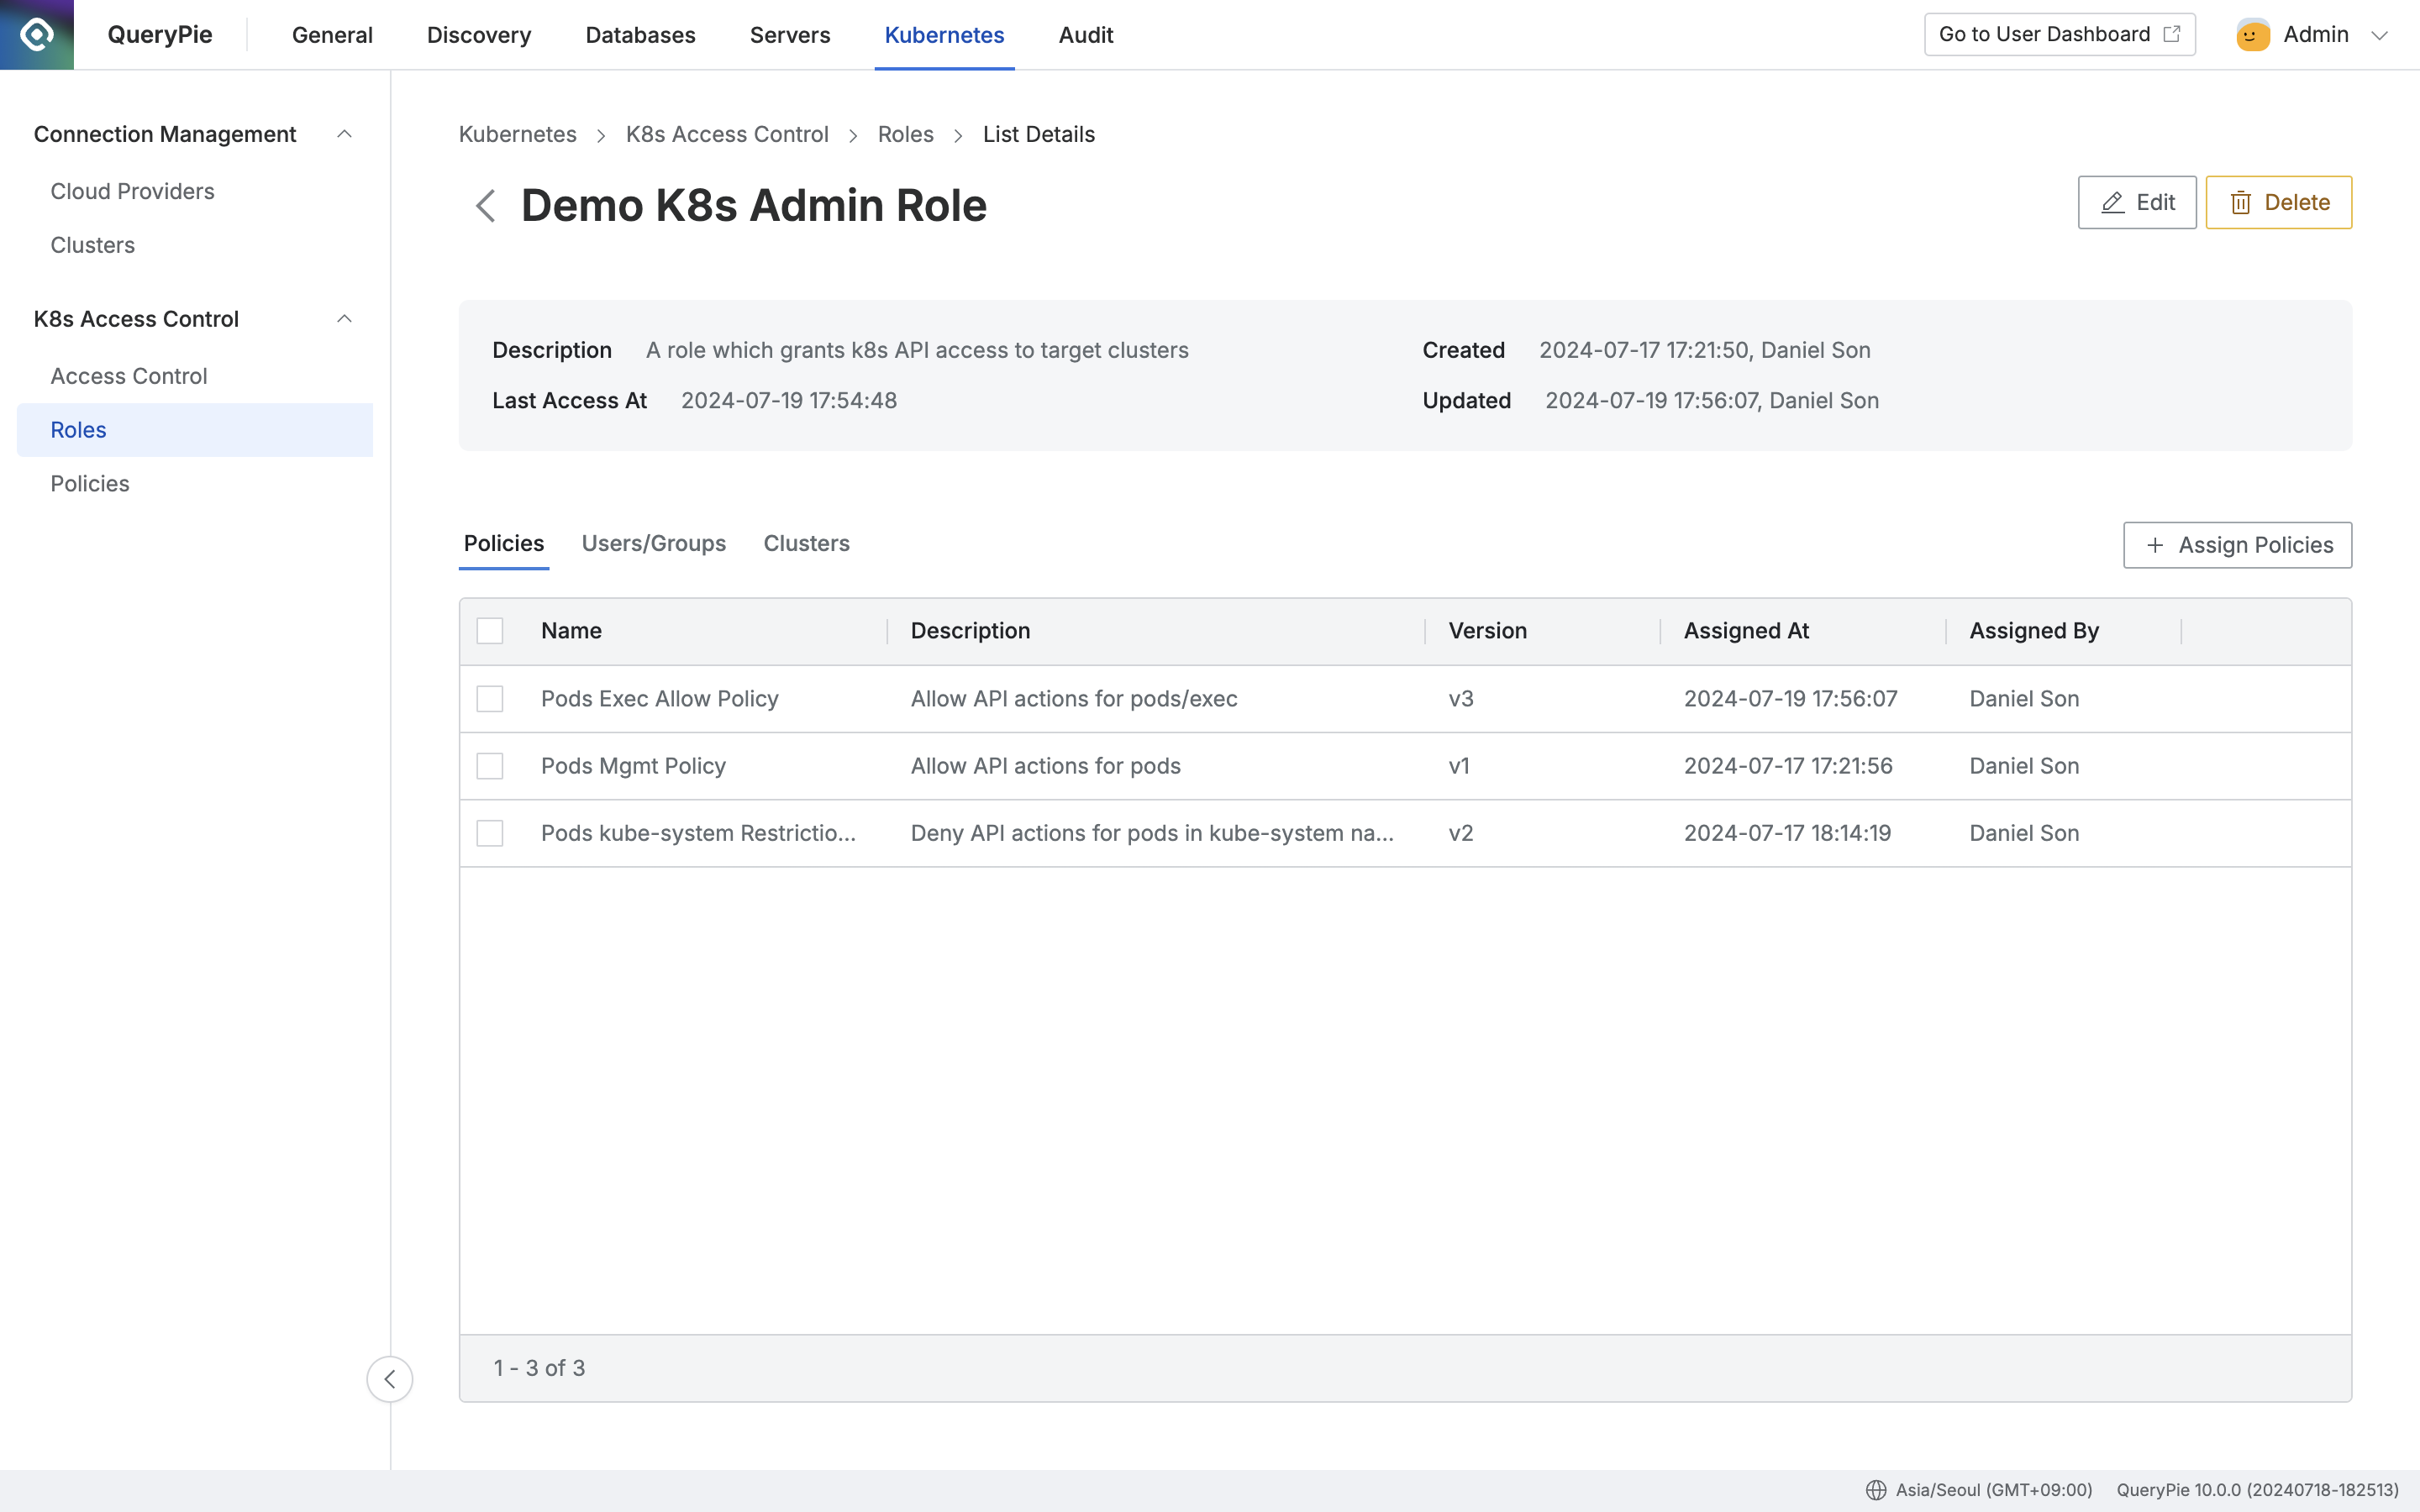
Administrator > Kubernetes > K8s Access Control > Roles > List Details
- Administrator > Kubernetes > K8s Access Control > Rolesメニューに移動します。
- Rolesリストで対象のRole行をクリックして詳細ページに移動します。
- Policiesタブ右側の
+ Assign Policiesボタンをクリックします。 - 割り当てるポリシーを確認した後、左側のチェックボックスにチェックを入れます。
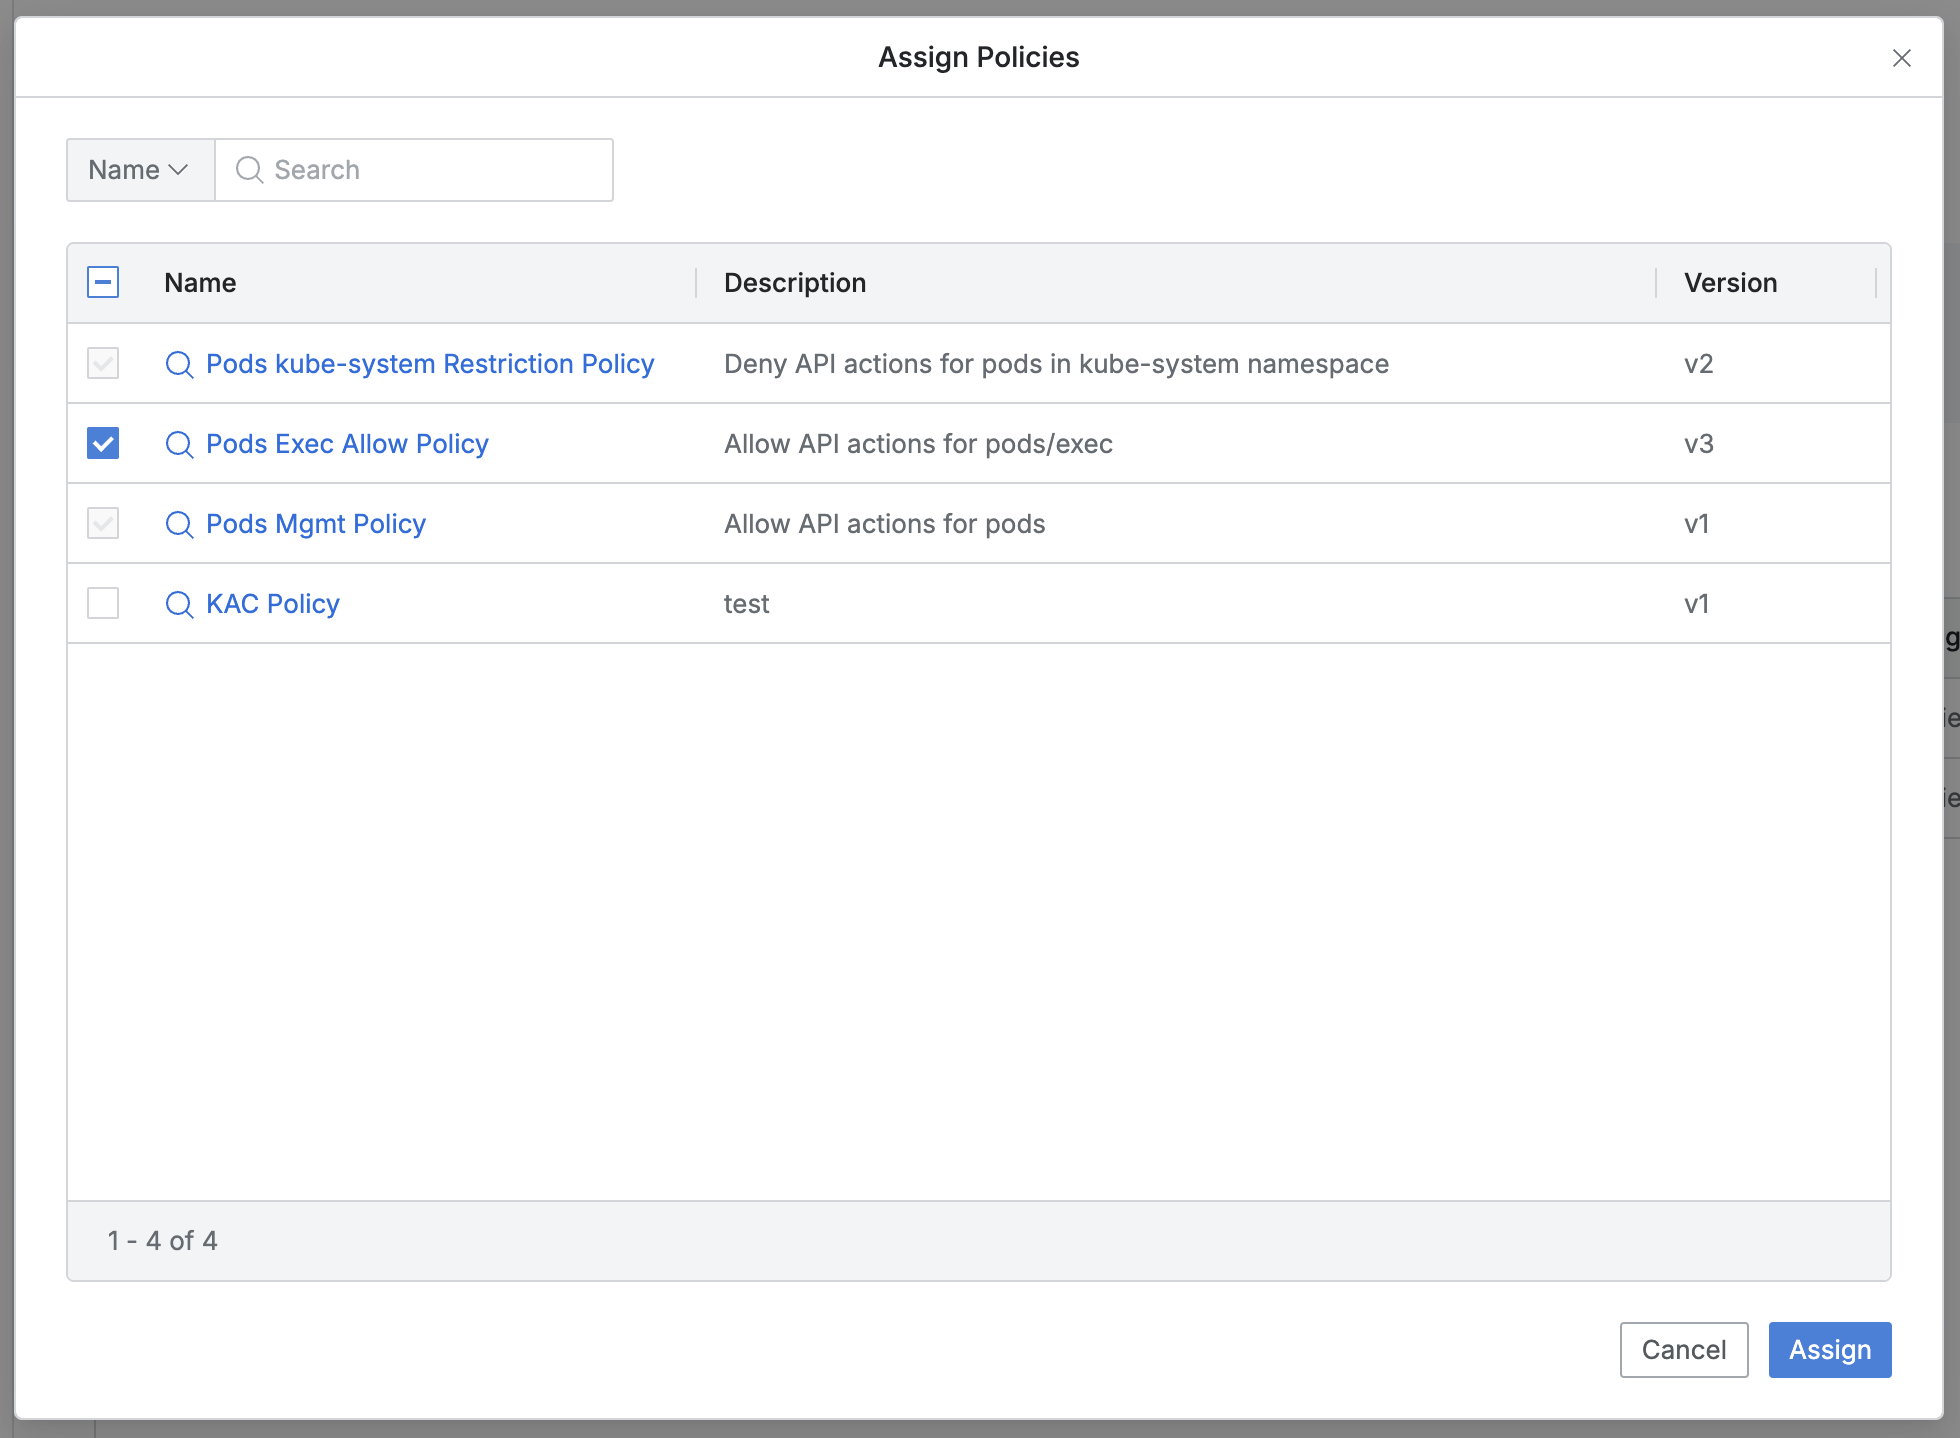
- ポリシー名で検索できます。
- 既に割り当てられているポリシーはチェックボックスが無効化されます。
- リストには各ポリシーごとに以下の情報が表示されます:
- Name: ポリシー名
- ポリシー情報を確認できるモーダルリンクが提供されます。
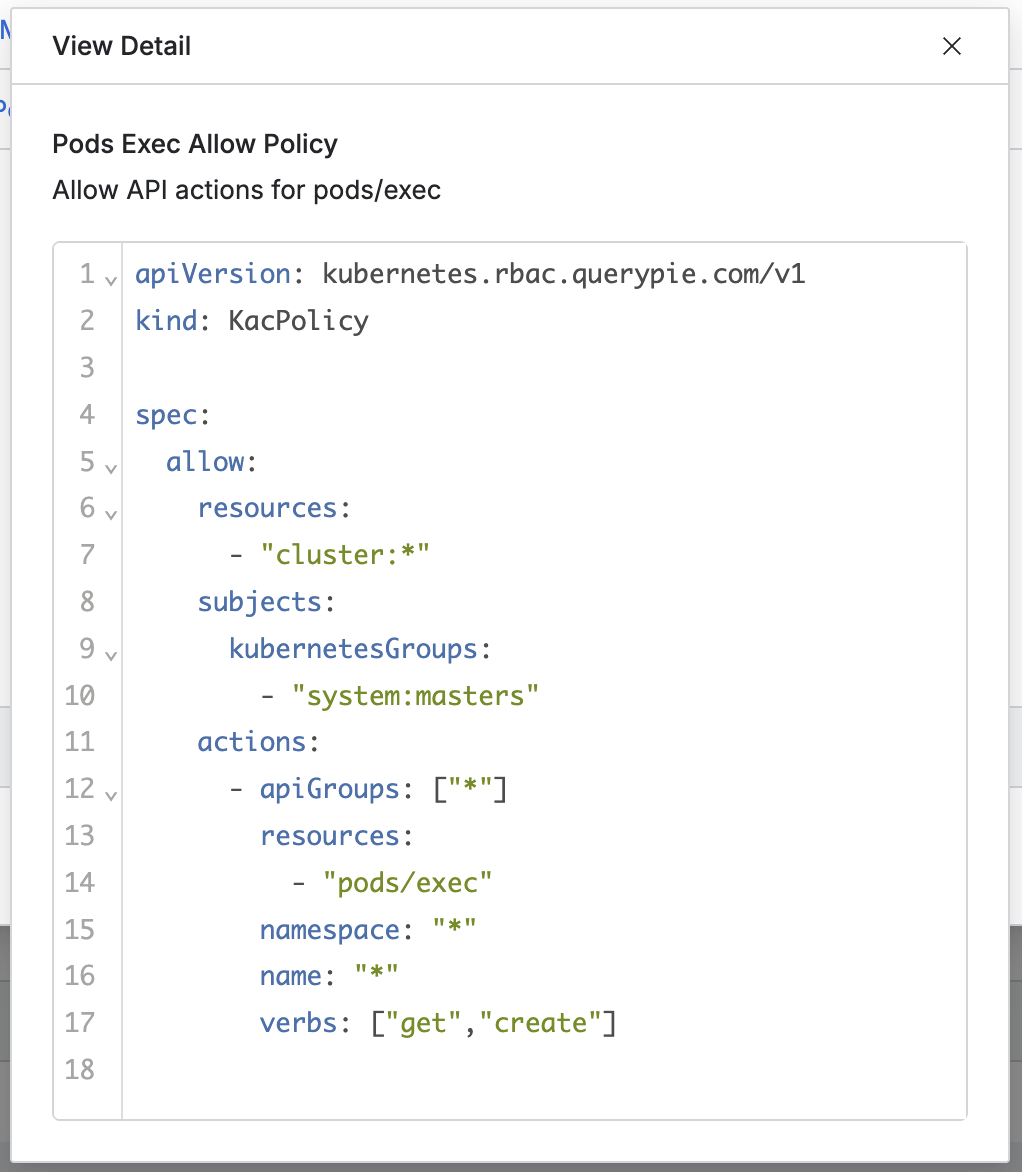
- ポリシー情報を確認できるモーダルリンクが提供されます。
- Name: ポリシー名
Assignボタンを押すと、チェックした対象ポリシーが割り当てられます。- (
Cancelボタンを押すと、変更なしでモーダルが閉じられます。)
Roleポリシーの割り当て解除
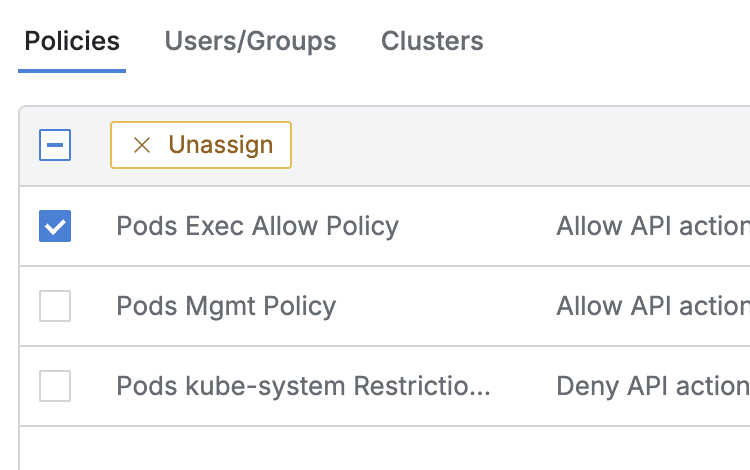
- Administrator > Kubernetes > K8s Access Control > Rolesメニューに移動します。
- Rolesリストで対象のRole行をクリックして詳細ページに移動します。
- Policiesタブで全選択または個別選択のチェックボックスにチェックを入れると、カラムバーに表示される
Unassignボタンをクリックします。
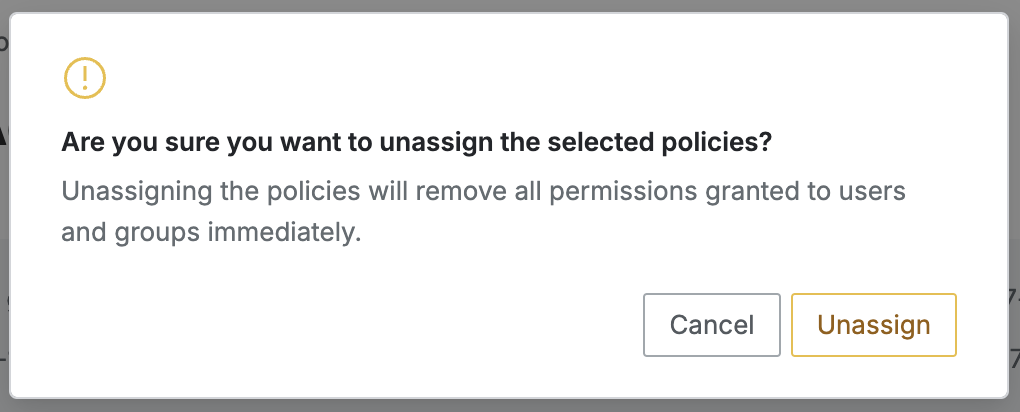
- 確認ダイアログで
Unassignボタンをクリックすると、選択した項目の割り当てが解除されてリストから削除されます。 - (
Cancelボタンをクリックすると、確認ダイアログのみ閉じられます。)
ポリシーの割り当てを解除すると、そのポリシーによってユーザーおよびグループに付与されていたすべてのアクセス権限が取り消されます。
Last updated on