DAC General Configurations
10.3.0からAdministrator > General > Security配下にあったDAC関連設定項目が各サービスメニューのGeneral > Configurationsに移動されました。
11.2.0からAdministrator > General > Company Management > General配下にあったQuery SharingがAdministrator > Databases > General > Configurationsに移動されました。
11.5.0から権限期限切れ(Privilege Expiration、Policy Exception Expiration)前のメール通知機能が追加されました。
データベースアクセス制御設定
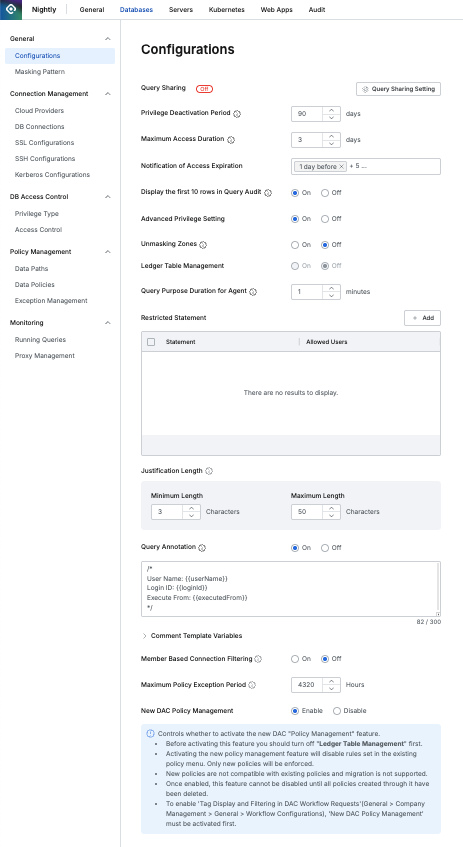
DBアクセス制御に適用される設定を管理します。
Query Sharing
Query SharingはQueryPie SQL Editorで作成したクエリをGitに送信して他のユーザーと共有する機能です。
基本的にクエリ共有設定はオフになっており、Query Sharing Settingボタンをクリックすると設定モーダルがポップアップします。
Query SharingオプションをOnに選択すると、追加入力項目が表示されます。
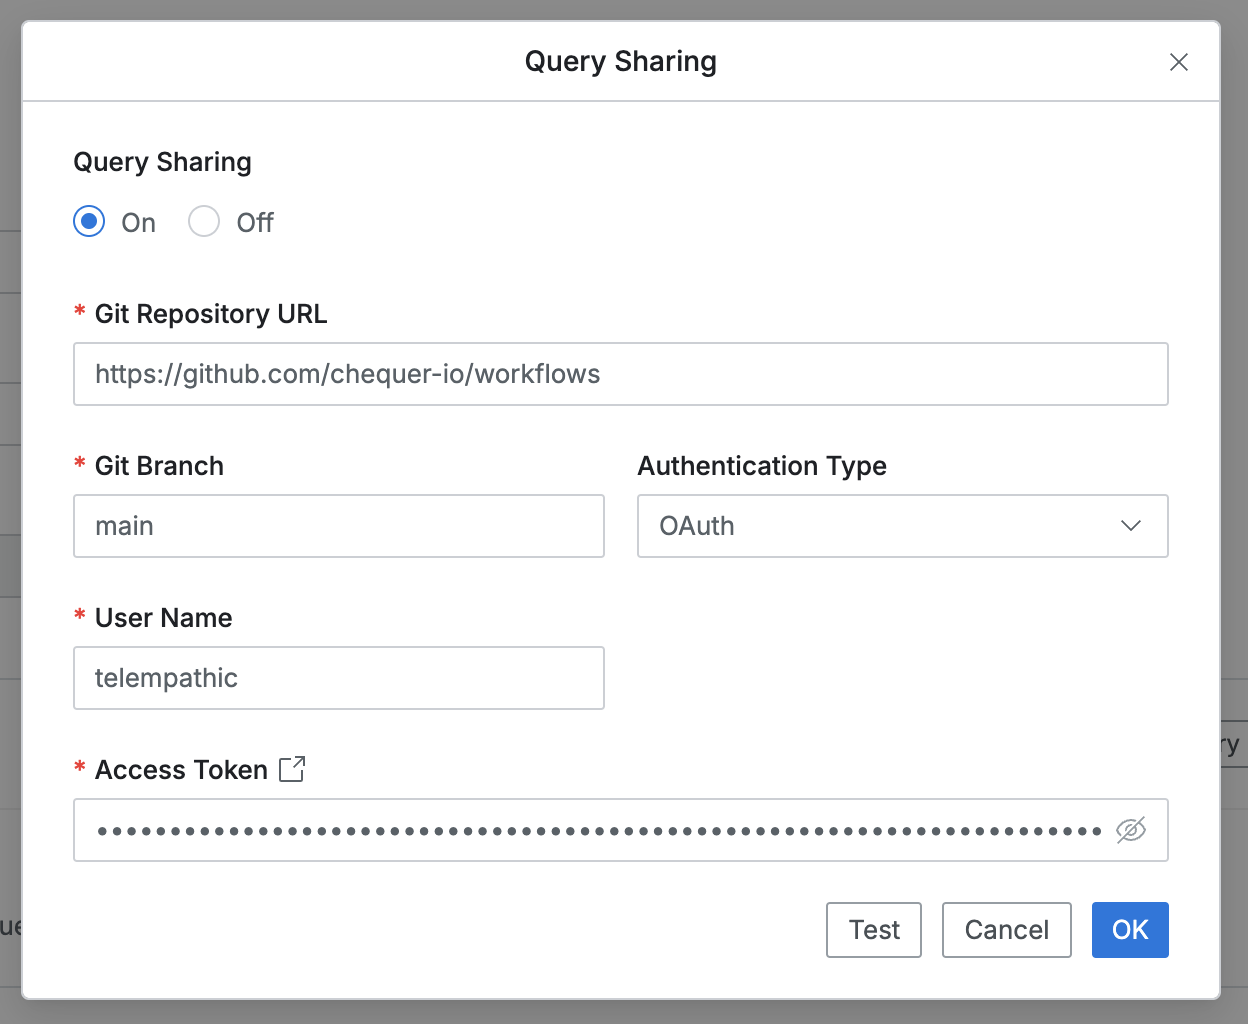
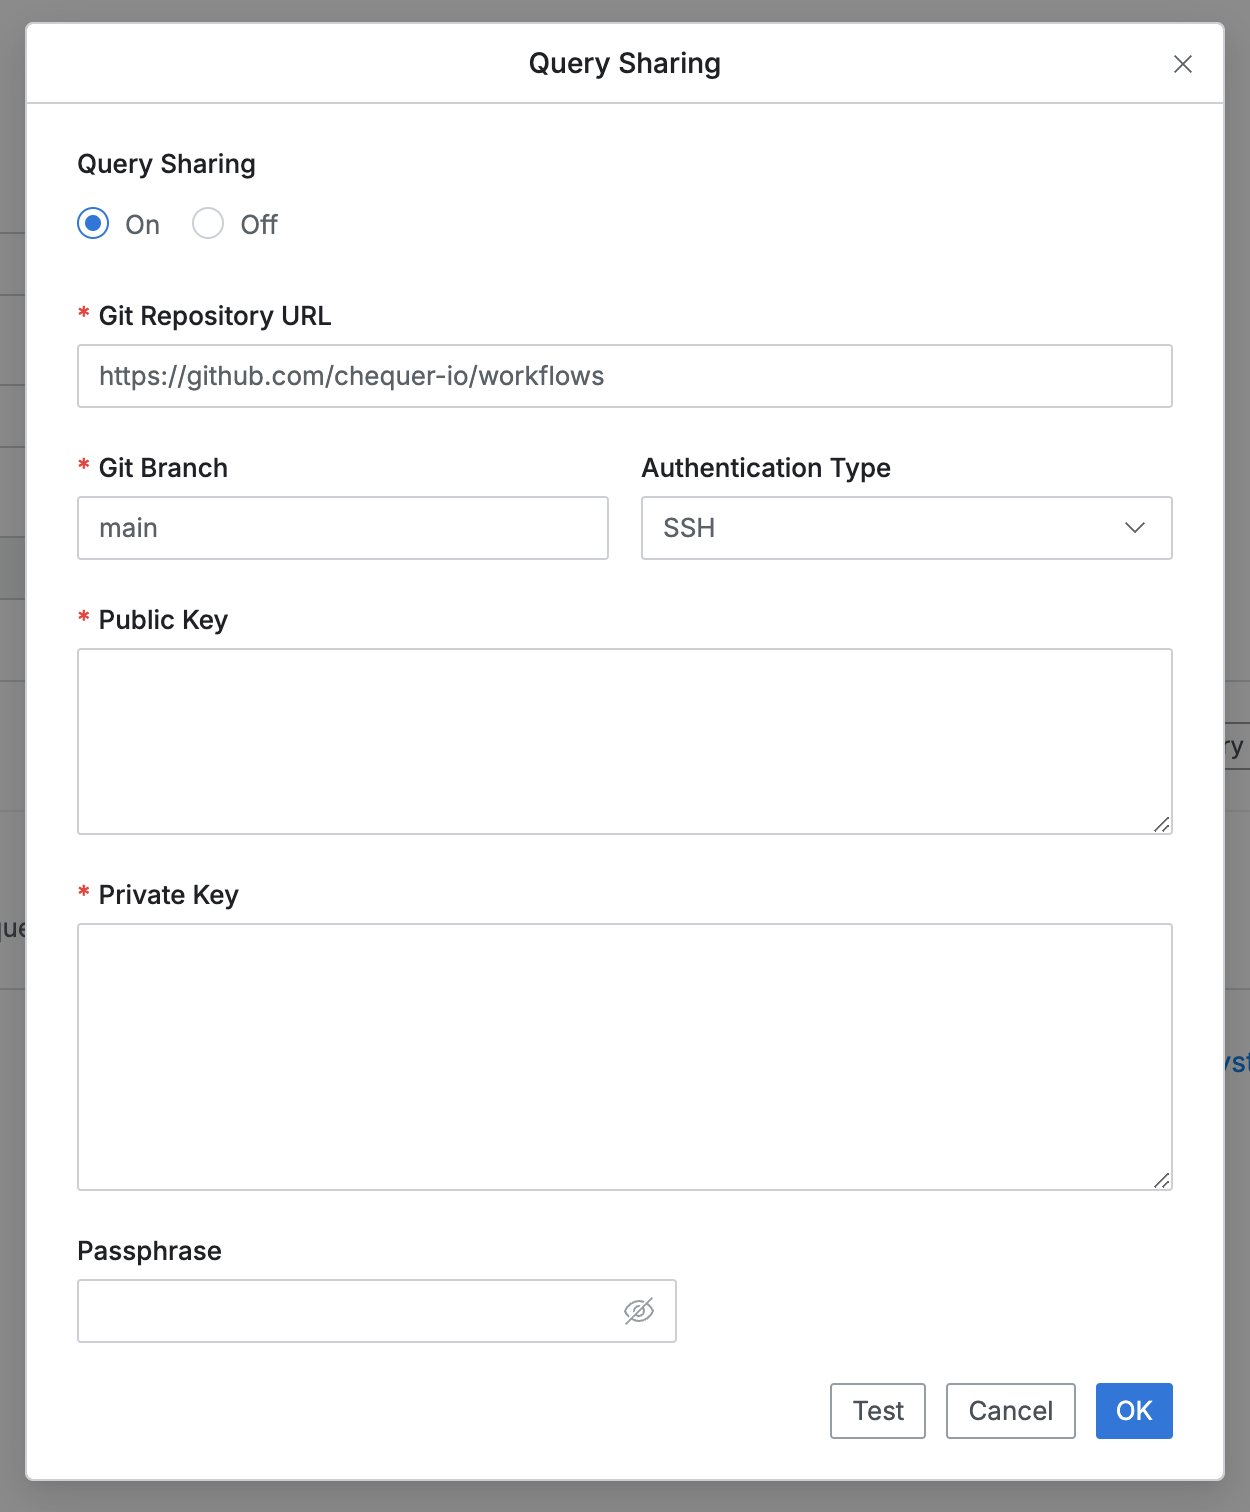
- Git Repository URL : クエリを送信するGit Repository URL
- Git Branch : クエリファイルを送信するRepository内のブランチ名
- Authentication Type : クエリ送信リクエストの認証方式(OAuthまたはSSH選択)
- OAuth選択時、以下の内容を入力します。
- User Name : Git Repositoryを利用中のユーザー名(例:GitHub Username)
- Access Token : Gitサービスで提供されるAccess Token
- SSH選択時、以下の内容を入力します。
- Public Key : Gitサーバーに保存されたSSH Public Key
- Private Key : SSH Public Keyと一対を成すPrivate Key
- Passphrase : Private KeyにPassphraseが設定されている場合入力
- OAuth選択時、以下の内容を入力します。
入力が完了するとTestボタンをクリックして正常に認証されるか確認後、OKボタンを入力して保存します。
GitHubを利用したOAuthまたはSSH認証に関する説明は以下の文書を参考にしてください。
- Access Token発行 : 個人用アクセストークンの管理
- SSH接続 : SSHを通じたGitHub接続
Query Sharing設定が完了するとQuery Sharingが On で表示されます。
SQL Editor画面でクエリ共有機能を使用できます。
- Save時に連携したRepositoryにクエリファイルが保存されます。
- Queriesパネル > QueryPie Git SharingフォルダからRepositoryに保存されたクエリファイルを読み込むことができます。
詳細はWeb SQLエディターを使用するを参照してください。
アクセス制御設定
DACの権限(Privilege)には、長期未アクセス期限と権限満了期限という2つの時間ベースの制限があります。
- 長期未アクセス期限 : 管理者が
Admin > Databases > General > Configurationsの Privilege Deactivation Period で設定した期間、ユーザーが権限を付与された対象にアクセスしない場合、“Deactivated” 状態になります。管理者は “Deactivated” 状態を “Active” 状態に切り替えることができます。 - 権限満了期限 : 管理者が
Admin > Databases > DB Access Control > Access Control****で特定ユーザーに特定コネクションへの権限を付与する際に Expiration Date を指定するか、ユーザーがWorkflowのDB Access Requestを通じてアクセス権限を申請する際に Access Expiration Date を指定することで期限が設定されます。 - 参考 :
権限満了期限より長期未アクセス期限が先に到来した場合は Deactivated 状態となり、管理者によりActive状態へ切り替えることができます。一方、権限満了期限が長期未アクセス期限より先に到来した場合は Expired となり、権限が回収されます。権限が回収された場合、Workflowを通じてアクセス権限を再申請するか、管理者により新しいアクセス権限を付与する必要があります。
- Privilege Deactivation Period : DB権限(Privilege)の期限切れのための長期未使用基準期間(Default : 90日)
- Maximum Access Duration : Privilegeリクエストおよび割り当て時の最大期間
- DB Access Requestリクエスト時に指定された期間を超過した期限日設定不可
- Notification of Access Expiration : ユーザーの権限期限切れ(Privilege Expiration、Policy Exception Expiration)前にメールで事前通知を受けることができます。

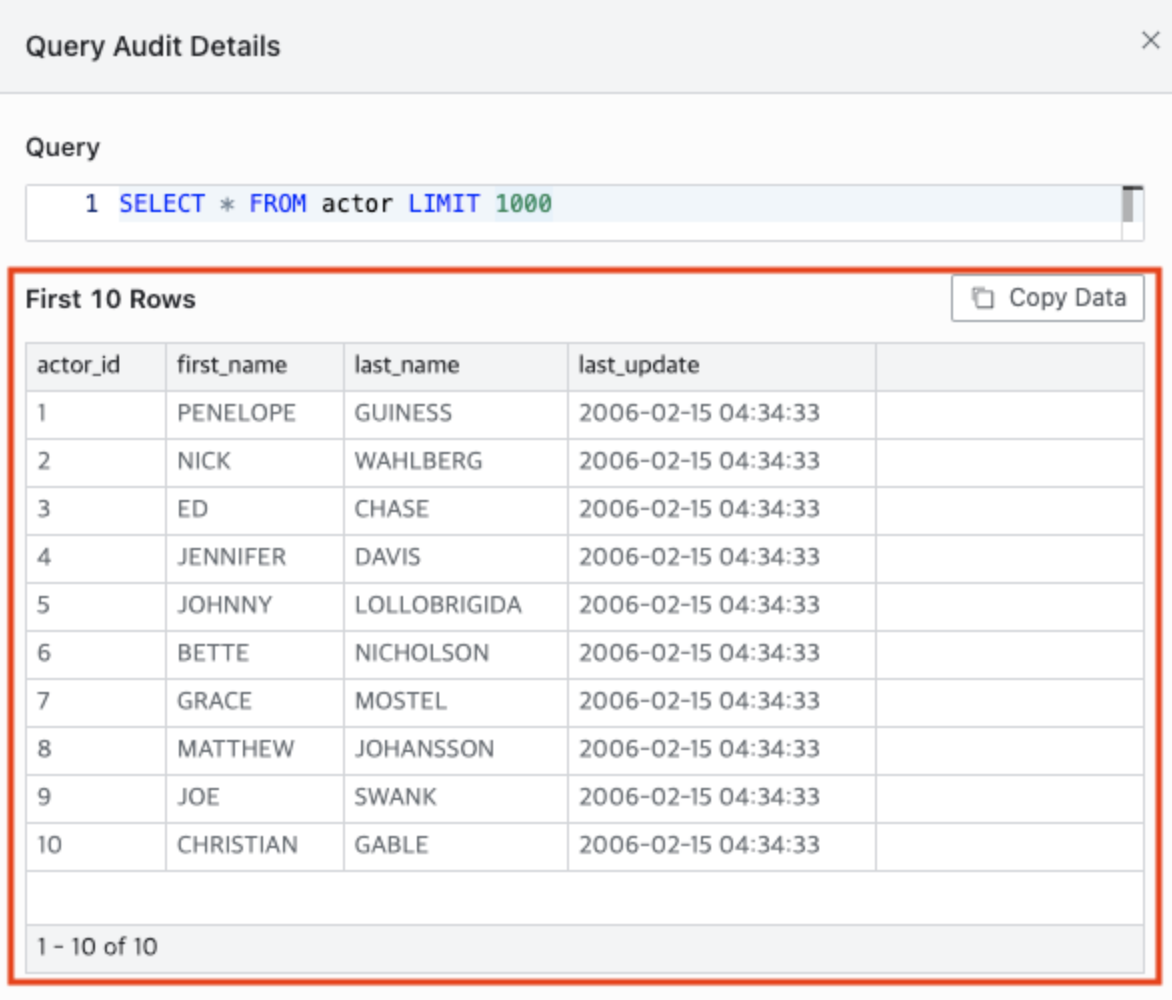
- Display the first 10 rows in Query Audit : Query Audit内SELECT文実行結果の表示方式設定(Default : OffでOnに設定した場合、全体結果を表示せず、最初の10行のみ表示されます)
Query Audit Detail
- Advanced Privilege Setting : Privilege権限別アカウント制御(Default : Off)
- Onに設定した場合、Connection Detailsページ下部にPrivilege Settingsタブが表示される
- 詳細内容はDB Connections内 Privilege Setting 文書参考
- Unmasking Zones : Unmasking requestを通じてマスキングされたデータ照会を許可されたユーザーまたはマスキングポリシーのallowed userに登録されてマスキングポリシーの例外対象ユーザーであっても特定IP(帯域)の場合のみマスキング解除状態で照会できるよう設定。(Default : Off)
参考 : Unmasking Zones詳細説明 - Ledger Table Management : 特定テーブルをLedgerに指定してWorkflow承認強制、理由入力強制ができるLedger table management機能の有効化または無効化設定。(Default : Off)
- Select Purpose Duration for Agent : Proxyを通じて3rd party toolでDBにアクセスするユーザーが理由入力強制対象データを照会して理由入力をする時、指定した時間内に再入力しないよう設定。Ledger Table ManagementがOn状態の時のみ設定可能。(Default : 10 minutes)
- Restricted Statement : 使用制限クエリ
- Statement : クエリに含まれる場合実行制限したい文字列入力(大文字小文字区別なし)
- Allowed User : 該当構文実行を許可するユーザー指定(複数選択可能、グループ単位指定不可)
- 入力されたRestricted Statementを含むクエリ実行時ブロックされる
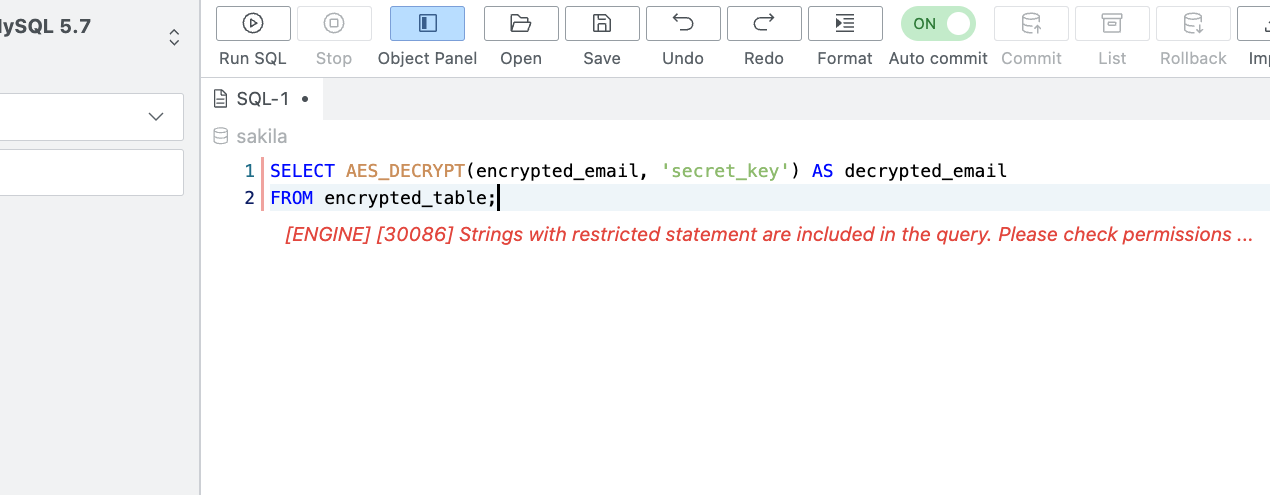
Restricted StatementポリシーによってブロックされるクエリはSQL Requestで承認を受けても実行がブロックされます。 ユーザーによって実行を許可すべきクエリを入力しないよう注意してください。
- Justification Length : Connection設定で「User Action Purpose Required」オプションが有効化されているか、Ledger table managementポリシーで理由入力を強制した場合、Web EditorまたはAgentを通じて理由入力をする必要があります。この時、入力欄に入力する文字長の最小値および最大値を管理者が指定します。
- 入力値の最小値は1で最大値は1000です。
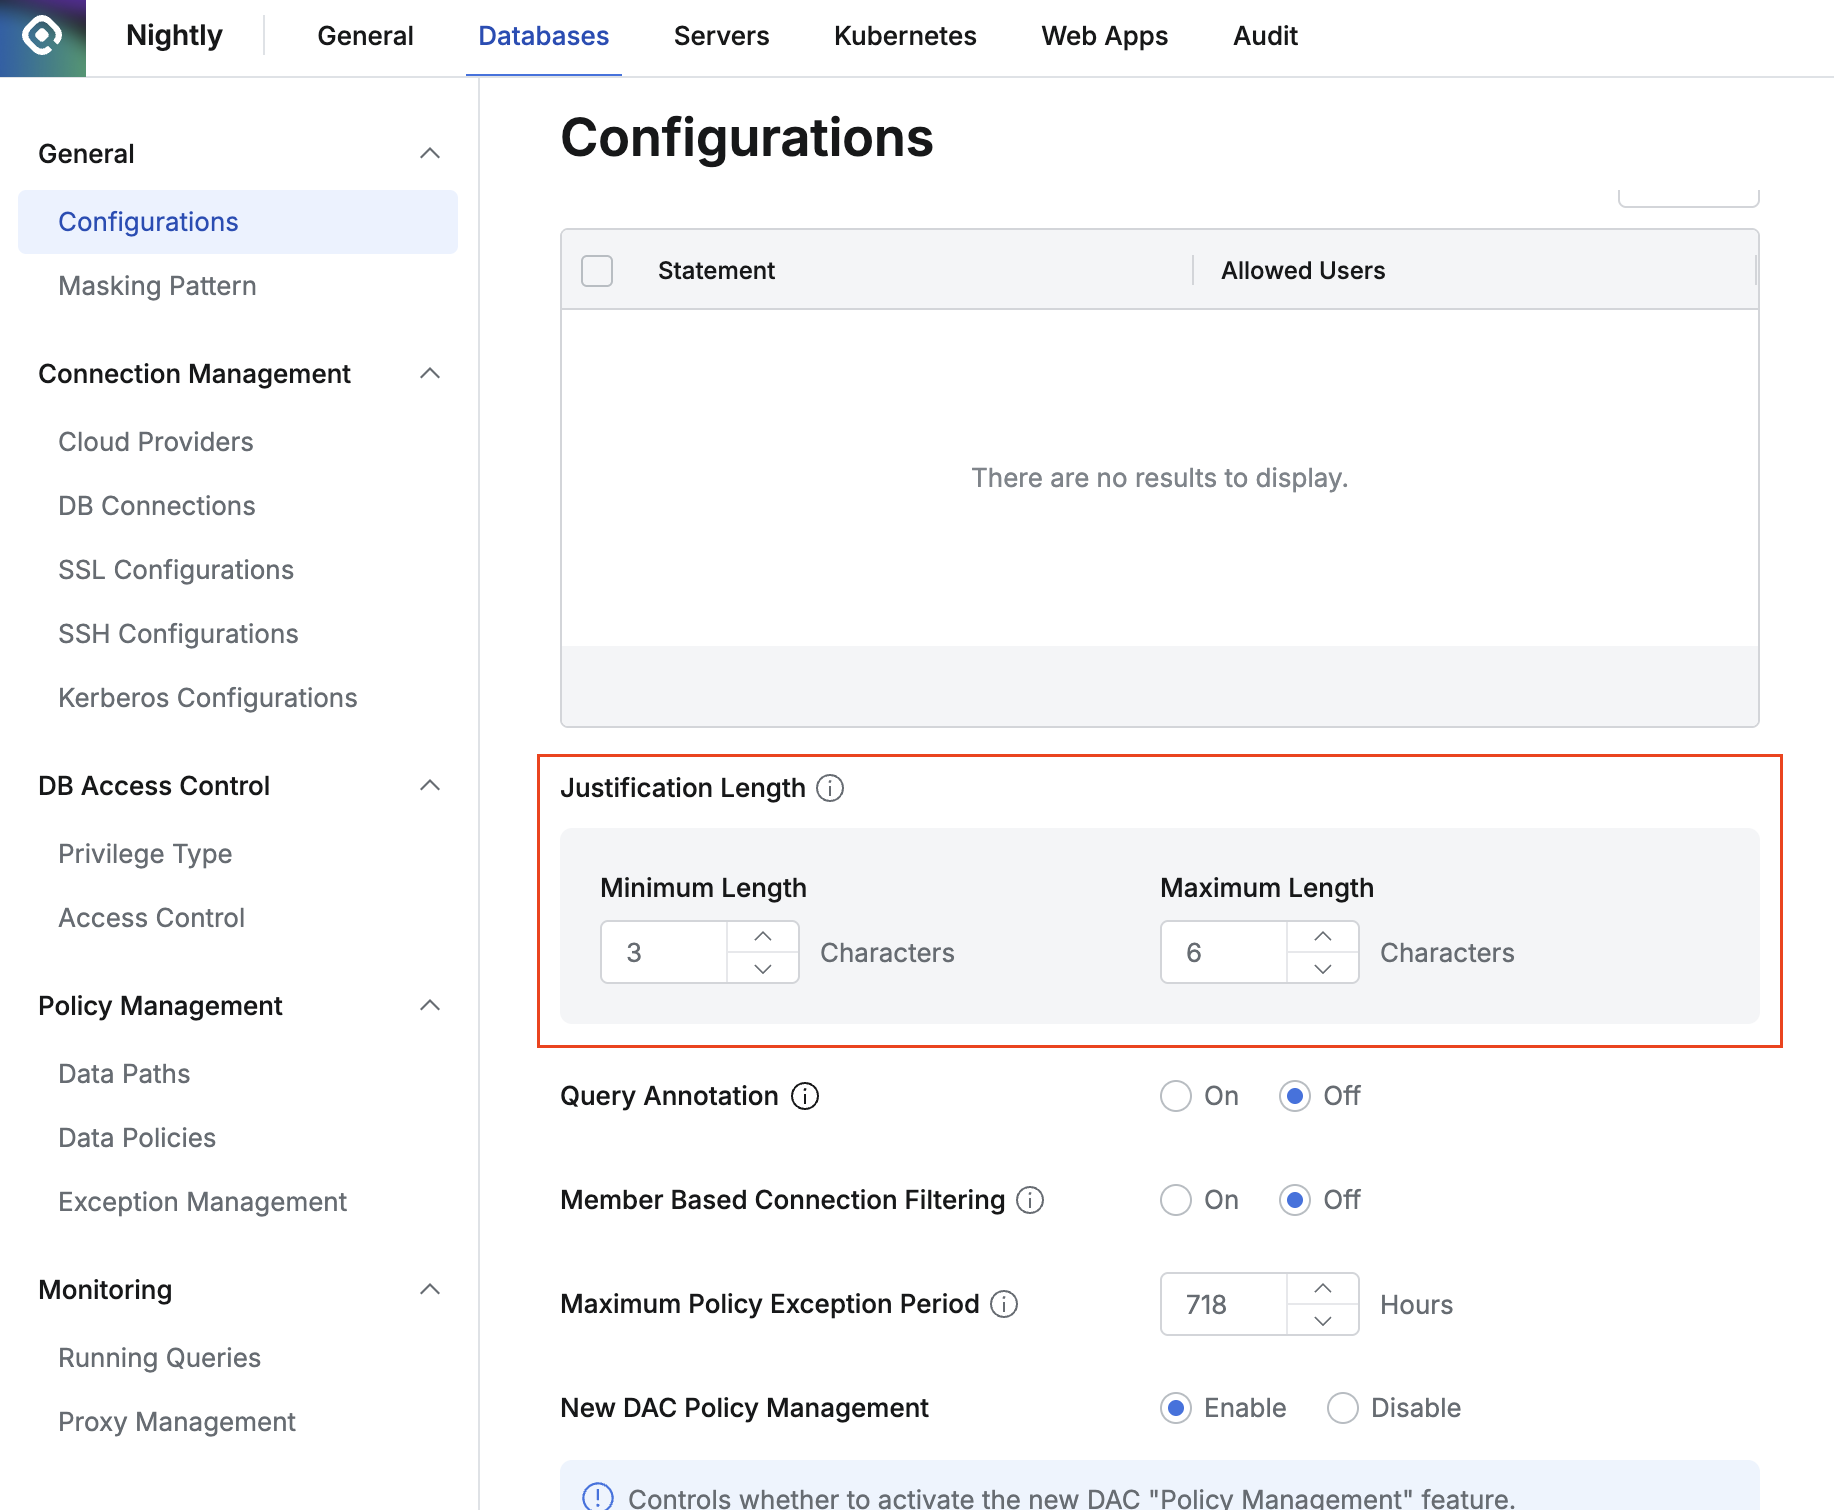
- 入力値の最小値は1で最大値は1000です。
- Query Annotation : クエリ実行時に自動で管理者が指定したコメントを記録します。機能を有効化した場合、以下の3つのテンプレートを使用してコメントを記録します。10.4.0基準Redshift限定サポート。
- User Name:
{{userName}}: クエリを実行したユーザーのDisplay Nameです。 - Login ID:
{{loginId}}: クエリを実行したユーザーのLogin IDです。 - Execute From:
{{executedFrom}}: クエリを実行した手段です。10.4.0基準Web Editorのみ記録されます。
- User Name:
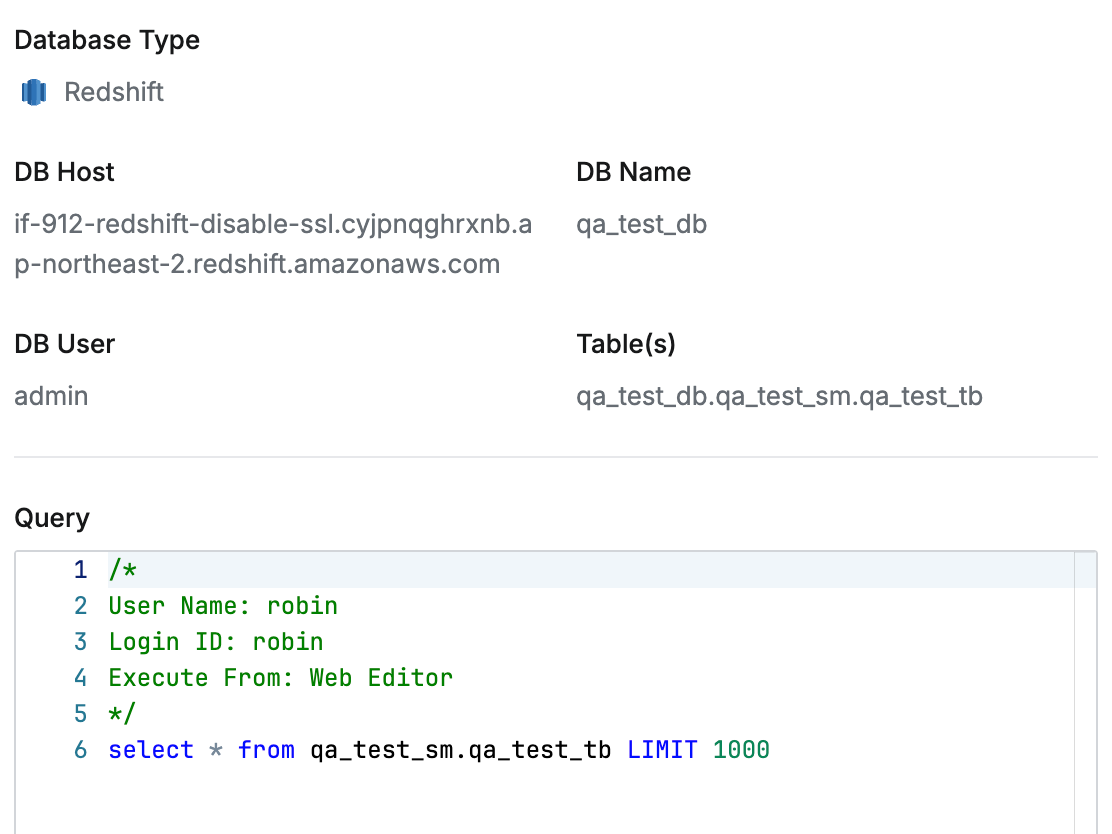
Query Audit
- Member based Connection Filtering : WorkflowでDB Access Requestフォームで特定ユーザーまたはグループに対して全体コネクションを表示せず、指定したコネクションのみ表示するようフィルタリングする機能です。
- コネクションの詳細画面でconnection memberに登録されたユーザー/グループのみ該当コネクションがWorkflow DB Access Requestに表示されます。
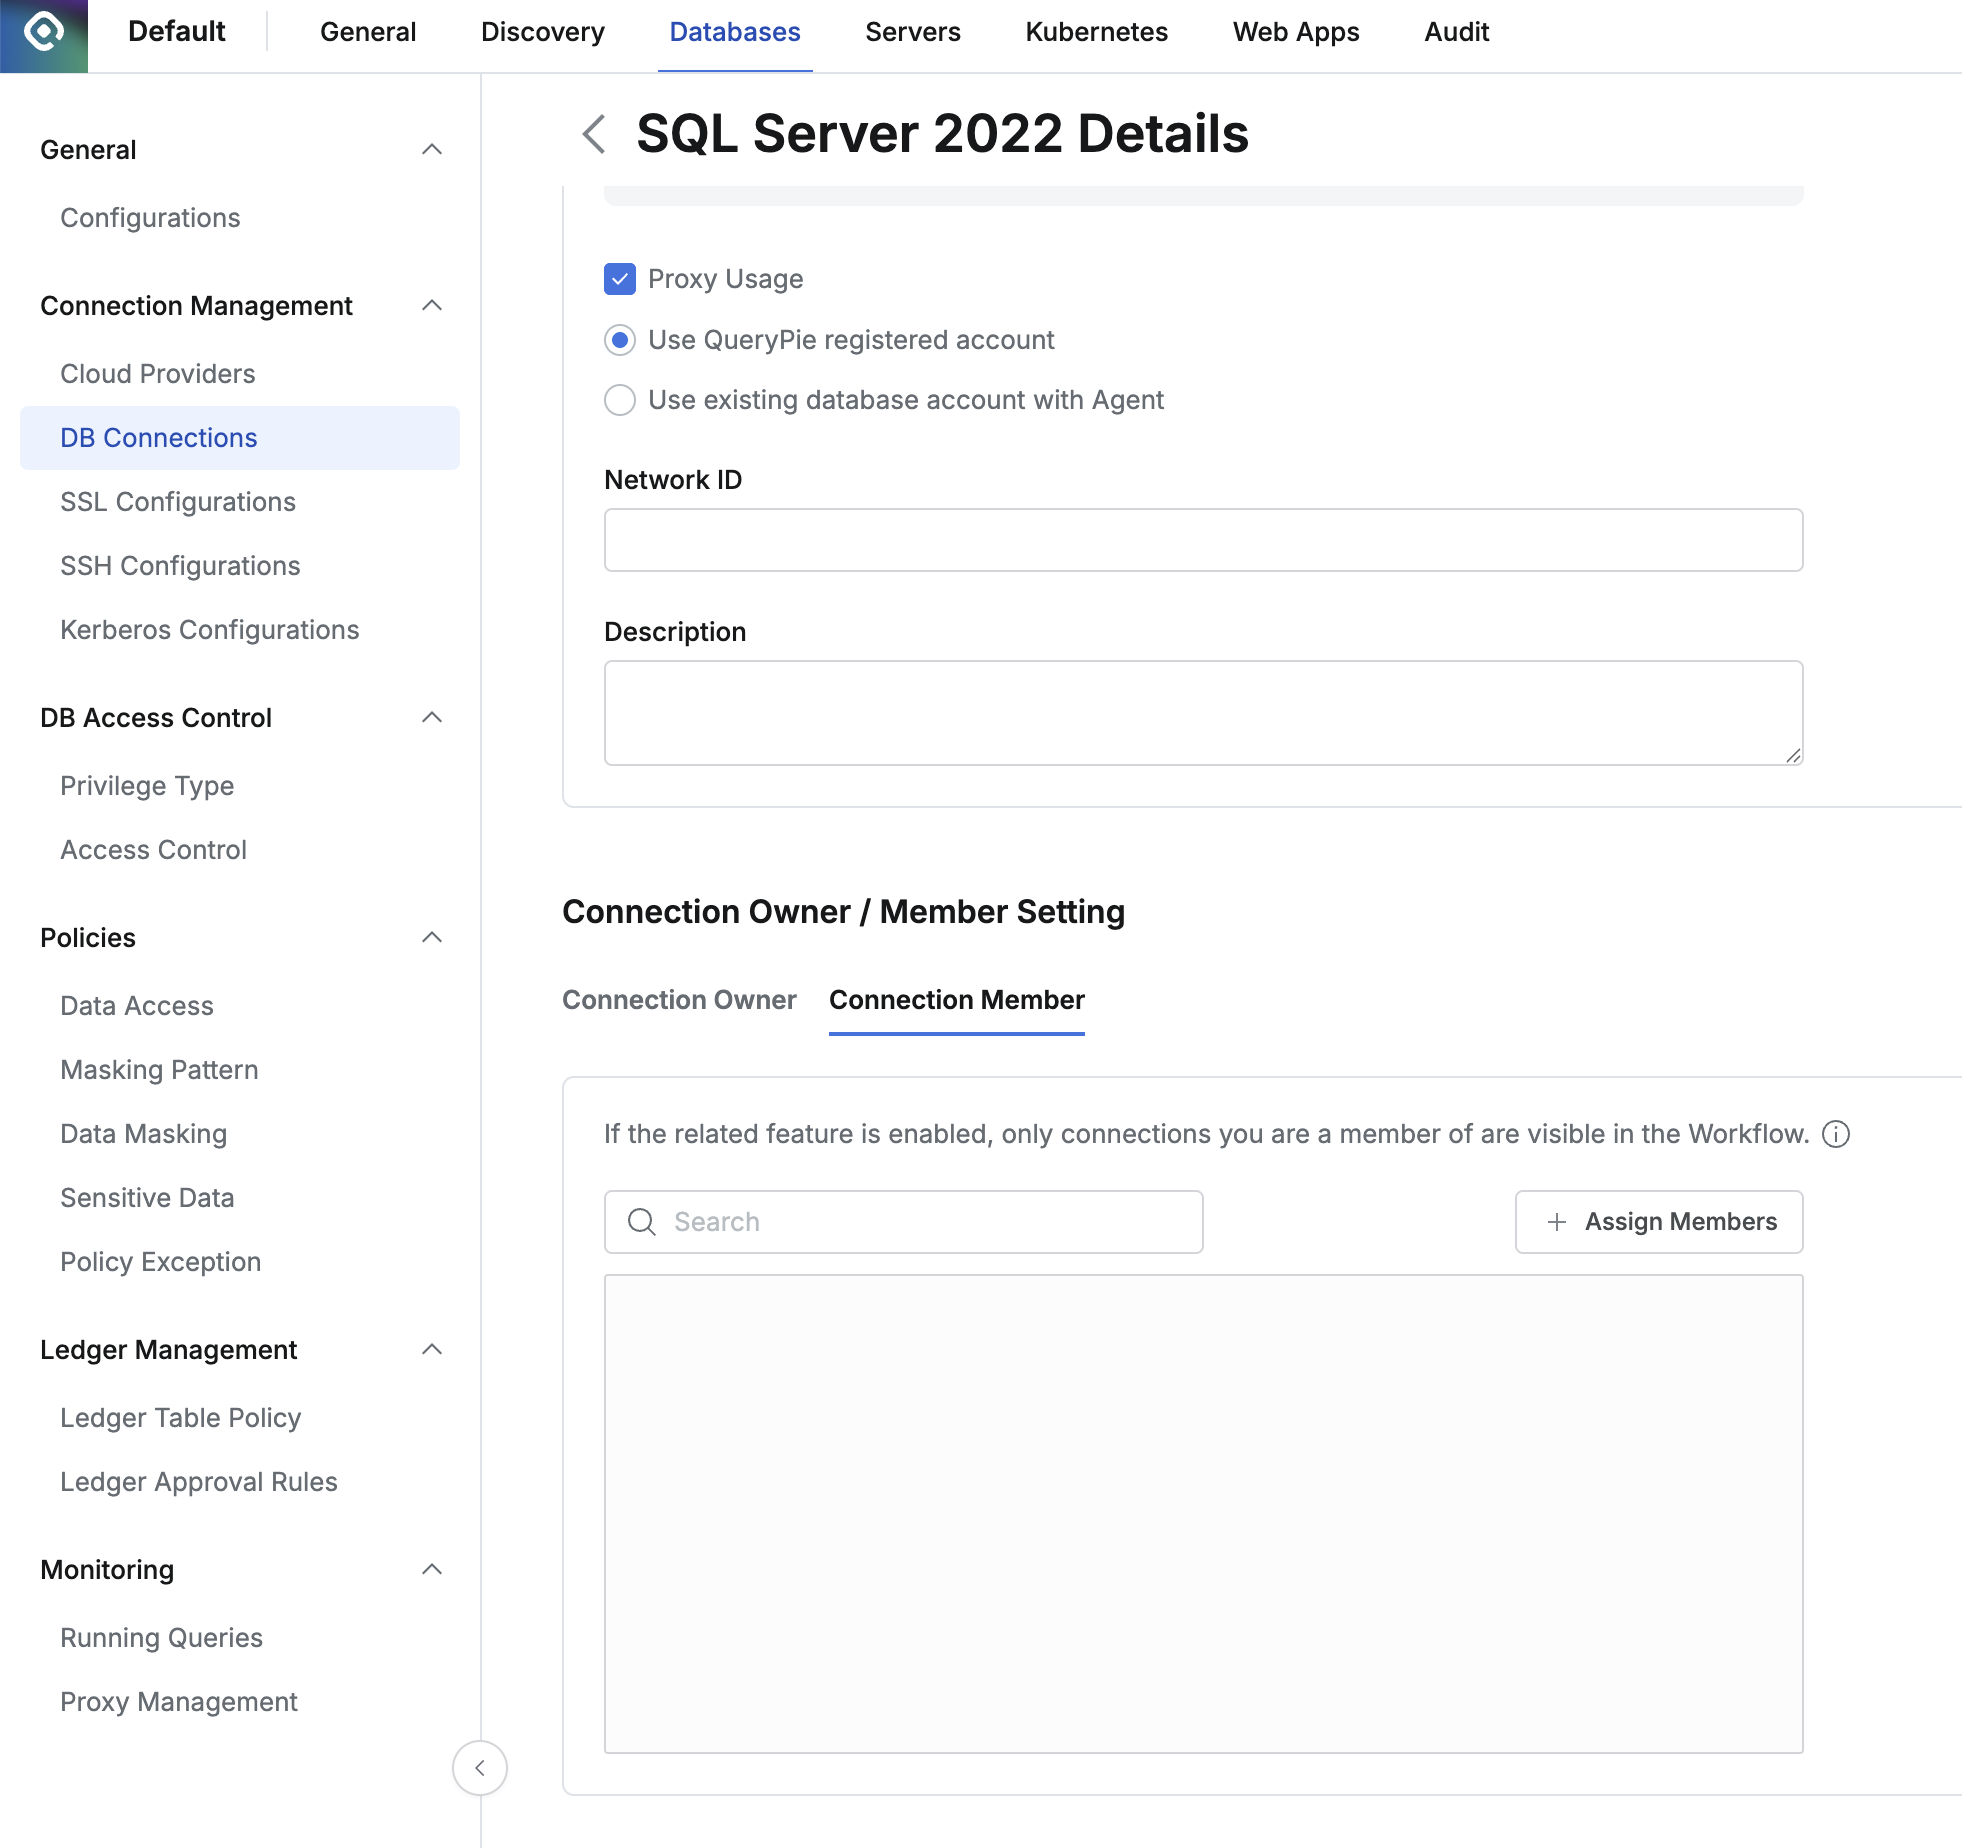
Databases > Connection Management > DB Connections の特定コネクション詳細画面でConnection Memberに特定ユーザーまたはグループを割り当て
- コネクションの詳細画面でconnection memberに登録されたユーザー/グループのみ該当コネクションがWorkflow DB Access Requestに表示されます。
DB作業に対する理由入力強制設定 9.17.0バージョンから該当機能はコネクション詳細設定に変更されました。 詳細な設定方法はDB Connections内 追加設定 を参考にしてください。
- Maximum Policy Exception Period : Unmasking等のポリシー例外に対して最大有効期間を設定できます。(時間単位)。この設定値はWorkflow申請フォームとNew DAC Policy Management機能有効化時の管理者の手動ポリシー設定に影響を与えます。
- 基本値 : 720時間 (30日)
- 最大値 : 8760時間 (1年)
- 最小値 : 1時間

Maximum Policy Exception Period設定オプションは11.3.0から提供されます。